1. はじめに
第1回の基礎知識記事「CPUとレジスタ・メモリの基本」では、CPUには16個の汎用レジスタ(RAX, RDI, RCX, RSP など)があり、データをスタックに積む(push)とスタックポインタ(RSP)が8バイト減る、という基本を学びました。
さて、いよいよブートローダーからOSカーネルの開始関数(kernel_main)を呼び出そうとすると、コードの中に次のような不思議な記述が登場します。
- 「UEFIのエントリーポイントは
extern "efiapi"だが、カーネルのkernel_mainはextern "sysv64"で定義する」 - 「カーネルへの第1引数(
BootInfoのアドレス)は、RDIレジスタ に入れて渡す」 - 「新しいスタックを
RSPに設定するとき、16バイト境界(アライメント)とcall命令の仕様 に気をつけないとクラッシュする」
普段Rustで fn foo(a: u64, b: u64) -> u64 と関数を書くときは、引数がどのレジスタを通って渡されるかなど気にする必要はありません。同じコンパイラが呼び出す側も呼び出される側も自動で作ってくれるからです。
しかし、「UEFIブートローダー(Windows系のルールで動く世界)」から「自作OSカーネル(Linux/Unix系のルールで動く世界)」へ飛び移るとき や、「アセンブリ言語からRustの関数を呼び出すとき」 には、人間がそのルールを正確に守って橋渡しをしてあげなければなりません。
この記事では、関数呼び出しの裏側で動く 「スタック(call / ret 命令)」 の仕組みと、関数同士の約束事である 「関数呼び出し規約(Calling Convention / ABI)」 をゼロから解説します。
対象読者とこの記事のゴール
- 前提知識:
- この記事では、第1回の基礎知識記事「CPUとレジスタ・メモリの基本(
RIP、RSP、push/popの基本動作)」を理解しているものとして進めます。
- この記事では、第1回の基礎知識記事「CPUとレジスタ・メモリの基本(
- 対象読者:
- 関数を呼んで
returnするとき、CPUとメモリの中で何が起きているのか知りたい方 - Rustの
extern "C"やextern "sysv64"、extern "efiapi"が何を意味しているのか理解したい方 - ブートローダーからカーネルへジャンプするインラインアセンブリの意味を1行ずつ完全に理解したい方
- 関数を呼んで
- この記事のゴール(到達レベル:L2):
- L1(概念理解): なぜ関数を呼び出すために「スタック」と「呼び出し規約(ABI)」が必要なのかを説明できるようになること
- L2(仕組み理解):
call命令とret命令によるスタックの変化、Microsoft x64 規約 と System V AMD64 規約 の違い、および 16バイトスタックアライメント のルールを理解すること
2. まず概要を理解する:なぜ「スタック」と「呼び出し規約」が必要なのか?
一言でいうと何か?
| 用語 | 一言でいうと | なぜ必要なのか |
|---|---|---|
| コールスタック(Call Stack:関数呼び出し用のスタック) | 関数から元の場所へ戻るための 「戻り先の番地(しおり)」や一時変数を積み上げておくメモリ領域 | 関数Aが関数Bを呼び、さらに関数Bが関数Cを呼んでも、順番に元の場所へ帰ってこられるようにするため |
| 関数呼び出し規約(Calling Convention / ABIの一部) | 関数を呼ぶ側(Caller)と呼ばれる側(Callee)の間で決めた 「引数や戻り値の受け渡しルール」 | 別々にビルドされたプログラム(ブートローダーとカーネルなど)や、アセンブリとRustの間で正しくデータを受け渡すため |
(※ ABI は Application Binary Interface の略で、コンパイル後の機械語レベルでの互換性ルール全体を指します。「関数呼び出し規約」はその中で最も重要なルールです。)
もし「呼び出し規約(ルール)」がなかったらどうなる?
CPUには汎用レジスタが16個もあります。 もし決まったルールがない状態で、ブートローダーとカーネルが別々にコンパイルされたらどうなるでしょうか?
- ブートローダー(呼ぶ側):「第1引数の
BootInfoはRCXレジスタ に入れておいたよ!」 - OSカーネル(呼ばれる側):「第1引数は
RDIレジスタ に入っているはずだから、RDIを読もう!(中身はゴミデータ ➔ クラッシュ!)」
このように、呼ぶ側と呼ばれる側で「第1引数はどのレジスタに入れるか」「どのレジスタを壊してよいか」「スタックをどう揃えるか」という約束事が1つでも食い違うと、プログラムは即座に暴走してしまいます。
3. 基本的な仕組み:関数を呼ぶ(call)と戻る(ret)の正体
まずは、プログラムが関数を呼び出して戻ってくるときに、CPUの命令ポインタ(RIP)とスタックポインタ(RSP)がどう連携しているのかを見ていきましょう。
なぜ単純なジャンプ(jmp)だけでは関数を作れないのか?
CPUには、指定した番地へ移動する jmp(ジャンプ)命令があります。しかし、jmp 命令は「行きっぱなし」になるだけで、「もともと何番地から飛んできたのか」を覚えてくれません。そのため、関数の処理が終わったあとに「呼び出し元の次の行」へ帰ることができないのです。
そこでCPUには、関数呼び出し専用のペアとして call 命令 と ret 命令 が用意されています。
call 関数の番地:- 「この
call命令のすぐ次の命令の番地(戻り先アドレス:Return Address)」をスタックにpushする(RSPが8バイト減り、そこにRIPが書き込まれる)。 RIPを「関数の番地」に書き換えてジャンプする。
- 「この
ret(Return):- スタックの一番上から「戻り先アドレス」を
popする(RSPが8バイト増える)。 - 取り出した番地を
RIPに書き戻す(=呼び出し元の次の命令へ帰還する!)。
- スタックの一番上から「戻り先アドレス」を
図解:call と ret で変化するスタックと RSP
文章だけでは動きが追いにくいため、0x1000 番地にある call func_a(5バイトの命令なので、次の命令は 0x1005 番地)を実行したときのスタックメモリとレジスタの変化を図で確認しましょう。
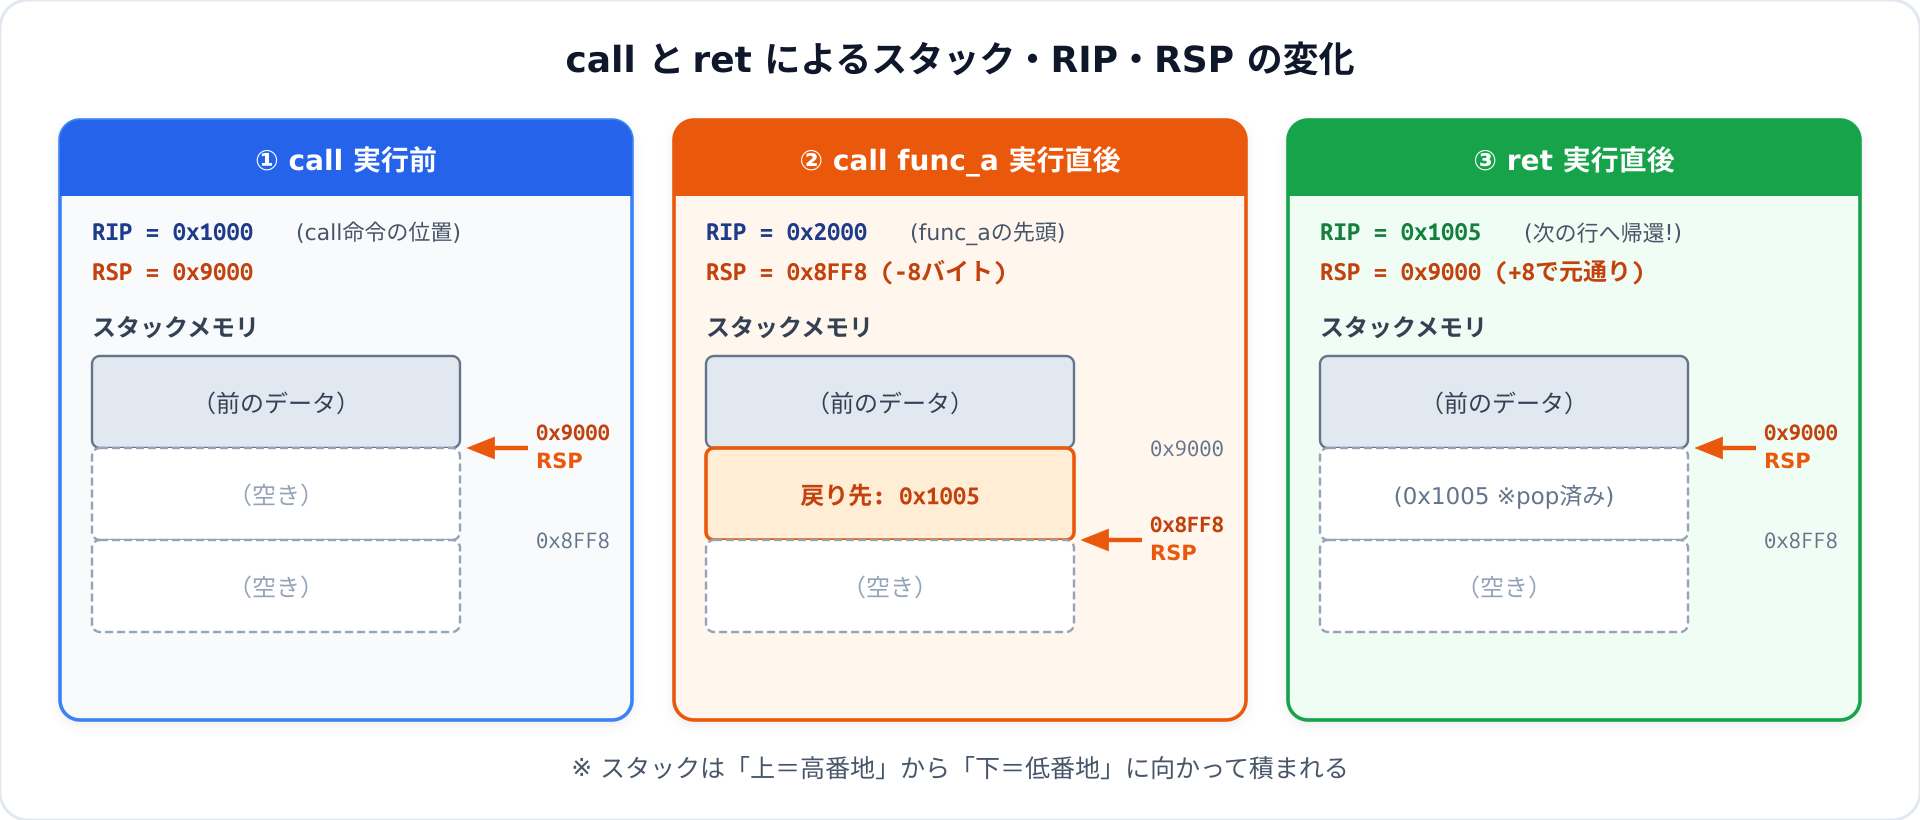
この図から分かる最も重要な事実は、「call 命令で関数に入った直後(②の瞬間)には、スタックの一番上に必ず『8バイトの戻り先アドレス』が積まれた状態になっている」 ということです。 コンパイラが生成するすべての関数の機械語は、「関数が始まった瞬間、スタックには8バイトの戻り先アドレスが乗っているはずだ」という前提で作られています(これが後述する「16バイト境界ルール」で非常に重要になります)。
4. x86_64ではどうなっているか:2大呼び出し規約の比較
ここからは、x86_64アーキテクチャで実際に使われている 2つの代表的な関数呼び出し規約(ABI) を比較します。
なぜ2つ知る必要があるかというと、UEFIブートローダーとOSカーネルで採用されている規約が違うから です。
- Microsoft x64 呼び出し規約(Rustでは
extern "efiapi"またはextern "win64"): Windowsおよび UEFI規格 で標準として定められているルールです。 - System V AMD64 ABI(Rustでは
extern "sysv64"、Linuxターゲットではextern "C"): Linux、macOS、BSD、そして ほぼすべてのx86_64自作OSカーネル で標準として使われるルールです。
一目でわかる比較表:Microsoft x64 vs System V AMD64
両者の違いを一覧表で見比べてみましょう。
| 項目 | Microsoft x64 / UEFI (extern "efiapi") | System V AMD64 (extern "sysv64") |
|---|---|---|
| 使われる場所 | Windows、UEFIファームウェア・ブートローダー | Linux、AoganeOSカーネル(x86_64-unknown-none) |
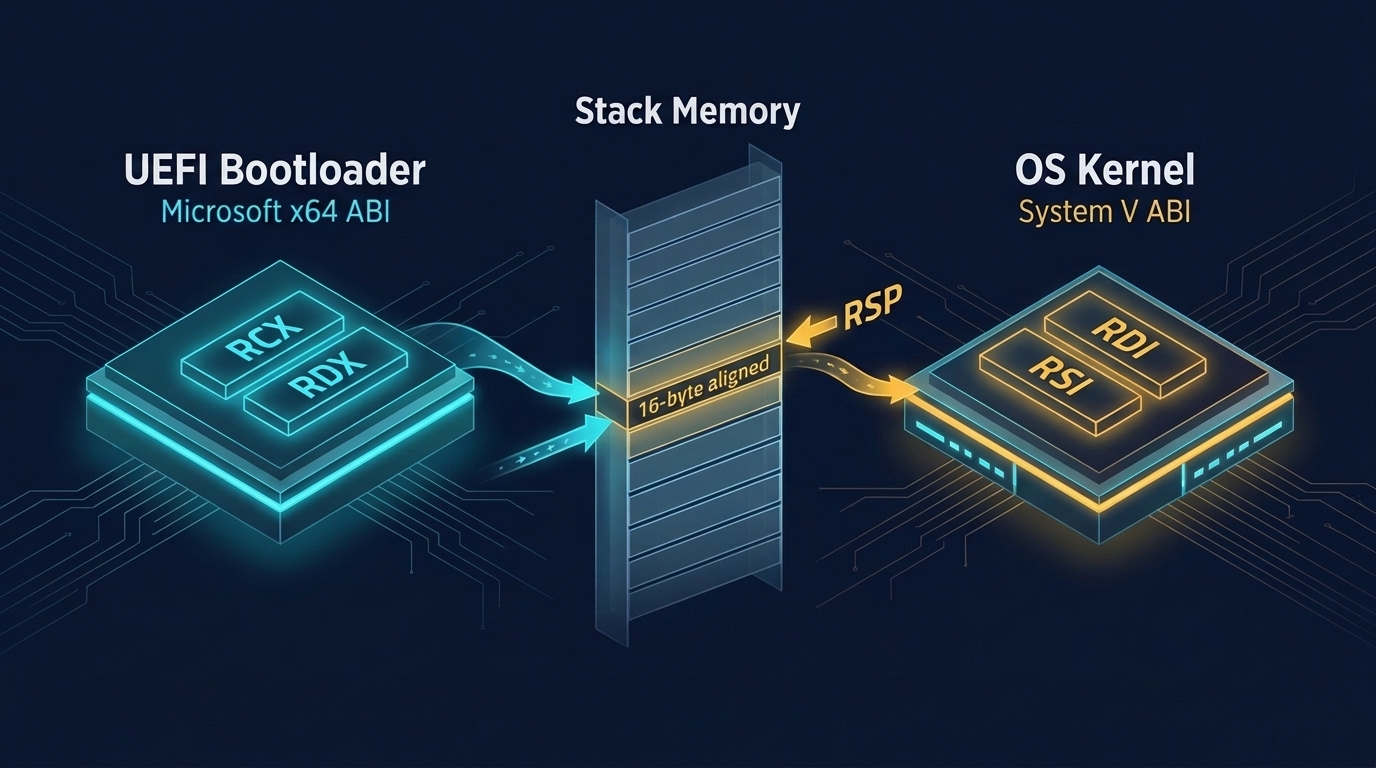
| 第1引数(ポインタや整数) | RCX | RDI |
| 第2引数 | RDX | RSI |
| 第3引数 | R8 | RDX |
| 第4引数 | R9 | RCX |
| 第5引数・第6引数 | スタックに積んで渡す | R8(第5引数)、R9(第6引数) |
| 戻り値 | RAX | RAX(128ビット等の場合は RAX と RDX) |
| 壊してはいけないレジスタ<br>(Callee-saved:呼ばれ側保存) | RBX, RBP, RDI, RSI, RSP, R12〜R15 | RBX, RBP, RSP, R12〜R15<br>(※ RDI と RSI は引数用なので壊してよい) |
| シャドウスペース<br>(Shadow Space / Home Space) | あり:呼ぶ側が call の前に必ずスタック上に 32バイト の空き領域を確保する義務がある | なし(代わりにリーフ関数用のRed Zone規定があるが、OSカーネルでは無効化する) |
この表から、OS開発のPhase 1で絶対に押さえておくべきポイントが2つ見えてきます。
ポイント①:第1引数のレジスタが「RCX」から「RDI」に変わる!
- Phase 0の記事で見たとおり、UEFIファームウェアがブートローダーの
efi_main(image_handle, system_table)を呼ぶときは、Microsoft x64規約に従って第1引数をRCX、第2引数をRDXに入れて渡してきます。 - 一方、ブートローダーから私たちのカーネル関数
pub extern "sysv64" fn kernel_main(boot_info: *const BootInfo)を呼ぶときは、System V 規約に従うため、第1引数(boot_infoのアドレス)をRDIレジスタ に入れて渡す必要があります。
ポイント②:「壊してよいレジスタ」と「壊してはいけないレジスタ」
表の下の方にある 「壊してはいけないレジスタ(Callee-saved / 呼ばれ側保存レジスタ)」 とは、「関数の中でそのレジスタを使いたいなら、関数の最初でスタックに push して退避し、ret する前に pop して元の値に戻さなければならないレジスタ」のことです。 逆にそれ以外のレジスタ(RAX, RCX, RDX, R8〜R11 など)は Caller-saved(呼び側保存レジスタ / 揮発性レジスタ) と呼ばれ、関数を呼び出すと中身が上書きされて消えてしまう前提になっています。この区別は、Phase 2(例外ハンドラー)や Phase 7(スレッドのコンテキストスイッチ)を実装するときに再び大活躍します。
5. 具体例で理解する:「16バイトスタック境界」の罠とカーネルへのジャンプ
ここが今回の記事で一番の実践ポイントです。 x86_64の2つの規約(Microsoft x64 と System V AMD64)には、共通する 非常に厳格なスタックのルール があります。
【x86_64 ABIのスタックアライメント(整列)規則】
関数を呼び出すcall命令を実行する「直前」 の時点で、スタックポインタ(RSP)は必ず 16バイトの倍数(16進数の末尾が0:例0x...000) になっていなければならない。
その結果、call命令で関数に入った「直後(関数の先頭)」 では、8バイトの戻り先アドレスが積まれるため、RSPは必ず 「16の倍数から8を引いた値(16進数の末尾が8:例0x...FF8)」 になっている。
なぜそんなルールがあるのか?
コンパイラ(Rust / LLVM)は、高速なデータコピーや初期化のために128ビット(16バイト)幅の命令(SSE命令の movaps など)を生成することがあります。これらの命令の中には、「メモリアドレスが16バイト境界に揃っていないと、即座に一般保護例外(#GP)を起こしてクラッシュする」 ものがあります。
コンパイラは「関数に入った瞬間の RSP は末尾が 8(16n - 8)になっているはずだ」と固く信じて、「じゃあ最初に push rbp(-8バイト)すれば、ちょうど RSP が16の倍数(末尾 0)に揃うな!」という計算でローカル変数の場所を決めています。
図解:スタックの末尾をそのまま jmp してしまうと起きるズレ
ブートローダーからカーネルの kernel_main へ移行するとき、たとえば4KiB境界のスタック領域(末尾アドレス 0xFFFF_8000_0040_0000、末尾が 0)を用意したとします。 ここで call 命令を使うか、jmp 命令を使うか で何が起きるかを図で見比べてみましょう。
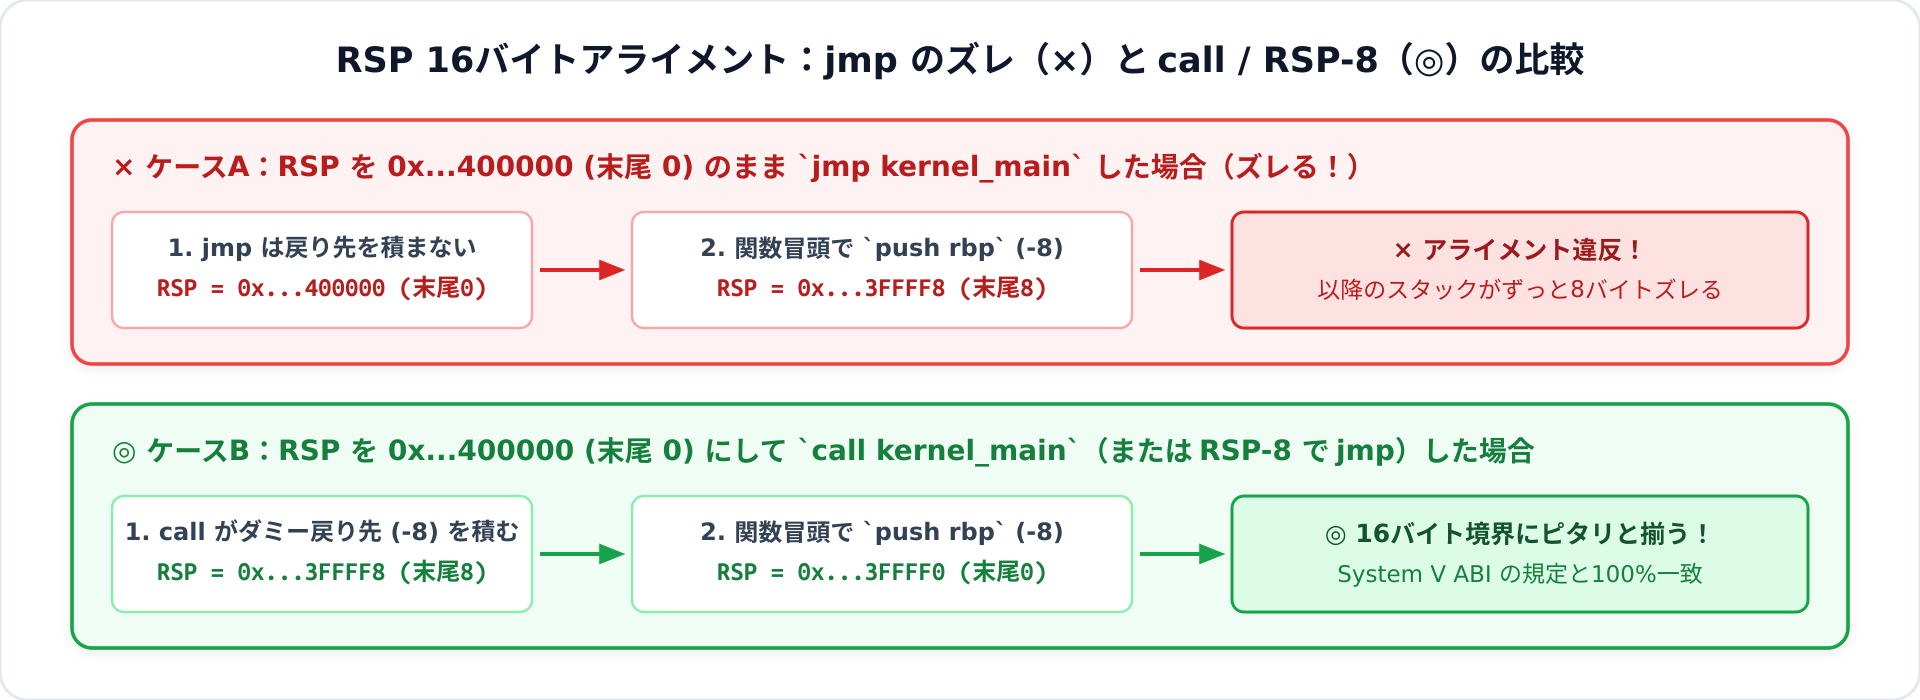
このように、カーネルのエントリーポイント(extern "sysv64" fn kernel_main(...) -> !)へ飛び込むときは、16バイト境界のスタック末尾アドレスを RSP に設定したうえで call 命令を使う(あるいはあらかじめ RSP から8バイト引いて jmp する) のが、ABIに完全準拠した安全な書き方です。
なぜ「CR3 切り替え・RSP 設定・カーネル呼び出し」を1つのアセンブリで書くのか?
最後に、Phase 1 のブートローダーの締めくくりで使う 5行のインラインアセンブリ を見てみましょう。
前提条件
- 実行モード: x86_64 Long Mode(64ビットモード)
- 構文: Intel構文(Rustの
core::arch::asm!) - 入力レジスタの事前準備:
{pml4}には、新しい初期ページテーブル(PML4)の物理アドレスが入っている。{stack}には、新しいカーネル用スタックの末尾仮想アドレス(16バイト境界、例:0xFFFF_8000_0040_0000)が入っている。{entry}には、kernel_main関数の仮想アドレス(0xFFFF_FFFF_8000_0000)が入っている。rdiレジスタには、kernel_mainの第1引数であるBootInfo構造体の仮想アドレスが入っている。
cli                  ; ① 移行中に割り込みが起きないよう、CPUの割り込みを禁止 (RFLAGS.IF = 0)
mov cr3, {pml4}      ; ② ページテーブルを新しい初期ページテーブルへ切り替え
mov rsp, {stack}     ; ③ スタックポインタ(RSP)を Higher Half 側の新スタック末尾へ切り替え
xor rbp, rbp         ; ④ スタックフレームの起点がここであることを示すため RBP を 0 にクリア
call {entry}         ; ⑤ System V ABI に従い(RDI=第1引数、RSP-8)、kernel_main へ移行!
実行前後の状態変化
| ステップ | 命令 | 変化するレジスタ・状態 | なぜこの命令が必要か |
|---|---|---|---|
| ① | cli | RFLAGS の IF ビットが 0 になる | 新しい割り込み表(IDT:Phase 2で作成)がまだない状態で外部割り込みが来ると即クラッシュするため、割り込みを止めます。 |
| ② | mov cr3, {pml4} | CR3 が新 PML4 になり、TLBがフラッシュされる | この瞬間から Higher Half(0xFFFF_FFFF_8000_0000)と Direct Map(0xFFFF_8000_...)の仮想アドレスが有効になります。 |
| ③ | mov rsp, {stack} | RSP が新スタック末尾(16バイト境界)になる | UEFIが用意した古いスタックを捨て、カーネル専用の安全なスタックに切り替えます。 |
| ④ | xor rbp, rbp | RBP(ベースポインタ)が 0 になる | 将来デバッガ(GDB)やパニックハンドラがスタックを逆順にたどる(バックトレースする)とき、「ここが一番最初の関数で、これより前はない」と判別できるようにする x86_64 ABI の慣習です。 |
| ⑤ | call {entry} | RSP が -8 され、RIP が kernel_main になる | RDI に入った第1引数を受け取り、16バイト境界ルールを満たした状態で Rust の kernel_main が動き出します!(※kernel_main は -> ! の戻らない関数であるため、ret してブートローダーへ帰ってくることはありません) |
【なぜバラバラに書かず、1つの
asm!ブロックにまとめるのか?】
もし「CR3を変えるasm!」と「RSPを変えるasm!」を別々のRust関数呼び出しに分けてしまうと、その2つの間の瞬間に コンパイラが古いスタック(RSP)へ変数を読み書きする機械語を勝手に挟み込んでしまう 危険があります。
②〜⑤を1つのasm!(..., options(noreturn))ブロックの中に閉じ込めることで、コンパイラによる余計なスタック操作を100%防ぎ、安全に別世界(Higher Half カーネル)へ移行できるのです。
6. OS開発との関係:どのフェーズでこの知識を使うのか?
今回学んだ「スタックとABI」の知識は、OS開発の節々で何度も登場します。
| フェーズ | この知識をどう使うか |
|---|---|
| Phase 0〜Phase 1(ブートローダーとOS起動) | UEFI(extern "efiapi":Microsoft x64 ABI)で起動したブートローダーから、カーネル(extern "sysv64":System V ABI)へ RDI で引数を渡し、16バイト境界を保って call で移行します。 |
| Phase 2(CPU基盤・例外ハンドラー) | CPU例外が起きたとき、アセンブリの共通スタブで汎用レジスタ一式をスタックに push し、その先頭ポインタを RDI(第1引数)に入れて Rust の例外処理関数 extern "sysv64" fn(&mut InterruptFrame) を呼び出します。 |
| Phase 7(スレッド・コンテキストスイッチ) | スレッドを切り替えるアセンブリ関数では、System V ABI の 「壊してはいけないレジスタ(Callee-saved:RBX, RBP, R12〜R15)」だけをスタックに退避して RSP を差し替える ことで、驚くほど短いコードでコンテキストスイッチを実現します。 |
| Phase 11〜Phase 12(システムコールと独自libc) | ユーザー空間のC言語やRustプログラムがシステムコールを呼ぶときのレジスタ規約や、プログラム開始処理(crt0)でのスタック整列に使います。 |
7. よくある誤解と注意点
誤解①:「Rustの関数に extern "C" と書いておけば、どんなターゲットでも同じ呼び出し規約になる?」
【正しい理解】extern "C" は『そのターゲット環境の標準C規約に合わせる』という意味なので、ターゲットによって中身が変わります! ここが非常に落とし穴になりやすいポイントです。
- ブートローダーのターゲット(
x86_64-unknown-uefi)でextern "C"と書くと、Microsoft x64 規約(第1引数=RCX) になります。 - カーネルのターゲット(
x86_64-unknown-none)でextern "C"と書くと、System V AMD64 規約(第1引数=RDI) になります。
もし両方でなんとなく extern "C" と書いてしまうと、ブートローダー側は RCX に引数を入れ、カーネル側は RDI から引数を読もうとしてすれ違いが起きます。だからこそ、カーネルのエントリーポイントやその型定義には、曖昧な extern "C" ではなく 明示的に extern "sysv64" と書く のが最も安全です。
誤解②:「通常のRust関数(fn foo())も、内部では必ず System V ABI で動いている?」
【正しい理解】extern を付けない通常のRust関数(Rust ABI)は、コンパイラの都合で自由に最適化されるため、レジスタの順番が決まっていません。 Rust独自のABIは、コンパイルするたびに引数の渡し方が変わる可能性があります。そのため、アセンブリから呼び出す関数や、ブートローダーから呼び出す関数には、必ず #[unsafe(no_mangle)](関数名を勝手に変えない指定)と pub extern "sysv64" fn をセットで指定する必要があります。
誤解③:「OSカーネルの中でも、一般アプリと同じようにスタックの下側(Red Zone:128バイト)を自由に使ってよい?」
【正しい理解】OSカーネルでは、必ずターゲット設定で Red Zone を無効化(disable-redzone)する必要があります。 System V AMD64 ABI には「関数の途中で他の関数を呼ばないなら、RSP を減らさずに RSP のすぐ下128バイト(Red Zone)を一時作業場所として使ってよい」というルールがあります。 しかしOSカーネルの実行中にハードウェア割り込みやCPU例外が発生すると、CPUは現在の RSP のすぐ下へ強制的にレジスタをプッシュするため、Red Zone のデータが跡形もなく上書きされて壊れてしまいます。幸い、Rustのベアメタル用標準ターゲットである x86_64-unknown-none では、最初から自動で Red Zone が無効化("disable-redzone": true)されている ため安心ですが、理由を知っておくと設定ファイルの意味がよく分かります。
8. まとめ
今回は、プログラムの骨格を支える「スタック(call/ret)」と「関数呼び出し規約(ABI)」を解説しました。
call命令 は「次の命令の番地(戻り先アドレス:8バイト)」をスタックにpushしてから関数へ飛び、ret命令 はそれをpopして元の場所へ帰る。- 異なるプログラム間やアセンブリとの連携では、どのレジスタで引数や戻り値を渡すかを決めた 関数呼び出し規約(ABI) を一致させる必要がある。
- UEFIブートローダーは Microsoft x64 規約(第1引数=
RCX)、OSカーネルは System V AMD64 規約(第1引数=RDI) を使うため、境界では明示的にextern "sysv64"を指定する。 - x86_64 ABI では
call命令の直前にRSPが16バイトの倍数(関数突入直後は16n - 8) でなければならないという厳格なアライメント規則がある。 - ブートローダーからカーネルへ移行する最後の処理(
cli➔mov cr3➔mov rsp➔xor rbp, rbp➔call)は、コンパイラの余計なスタックアクセスを防ぐため 1つのインラインアセンブリブロック で実行する。
9. 理解度チェック
今回の内容が身についたか、4つの問題で確認してみましょう(クリックで解答例を開けます)。
Q1. 関数を呼び出すとき、単なるジャンプ命令(jmp)ではなく call 命令を使うのはなぜですか?call 命令はジャンプする以外に何をしていますか?
【解答例】
関数が終わったあとに「呼び出し元の次の行」へ戻ってこられるようにするためです。call 命令は、ジャンプする前に 「call 命令のすぐ次の命令のアドレス(戻り先アドレス:8バイト)」をスタックに push する という処理を自動的に行っています(そして関数末尾の ret 命令がそのアドレスを pop して元の場所へ戻ります)。
Q2. UEFIブートローダー(x86_64-unknown-uefi)からカーネルの関数(extern "sysv64" fn kernel_main(boot_info: *const BootInfo))を呼び出すとき、引数 boot_info のアドレスはどのレジスタに入れて渡す必要がありますか?
【解答例】
RDI レジスタ です。extern "sysv64"(System V AMD64 ABI)では、第1引数の整数・ポインタは RDI レジスタに入れて渡す規約になっているためです(※Microsoft x64 / UEFI規約の第1引数である RCX と間違えないよう注意します)。
Q3. 16バイト境界に揃ったアドレス(例:0xFFFF_8000_0040_0000)を RSP に設定したあと、call 命令ではなく jmp 命令でそのままC/Rustの関数(extern "sysv64")へ飛び込むと、なぜ問題が起きる可能性があるのですか?
【解答例】
System V AMD64 ABIでは、「call 命令の直前に RSP が16の倍数であり、call によって8バイトの戻り先アドレスが積まれた結果、関数に入った直後の RSP は 16の倍数 - 8(末尾が 8)になっている」ことが前提とされているためです。jmp 命令は戻り先アドレスを積まないため、関数に入った直後の RSP が8バイトズレた状態になり、16バイト境界を前提とする命令で例外(クラッシュ)が起きる原因になります。
Q4. ブートローダーからカーネルへ移行する際、「CR3(ページテーブル)の切り替え」と「RSP(スタック)の切り替え」と「カーネルへのジャンプ」を別々のRust文に分けず、1つのインラインアセンブリ(asm!)ブロックにまとめて書くのはなぜですか?
【解答例】
もし別々の文や関数呼び出しに分けてしまうと、その間にコンパイラが生成した機械語が挟まり、ページテーブルやスタックが不完全な過渡期の状態で古いスタックメモリへアクセスしてクラッシュしてしまう危険があるからです。1つの noreturn なアセンブリブロックにまとめることで、CPUの命令列を完全に制御して安全に移行できます。
10. 関連記事・参考資料
関連する基礎知識・実装記事
- Phase 1 の基礎知識記事シリーズ(全7回):
- CPUとレジスタ・メモリの基本!プログラムが動く仕組みとx86_64の主要レジスタ(RIP・RSP・RAX)をゼロから解説
- 物理アドレスと仮想アドレスとは?仮想メモリが必要な理由とx86_64のHigher Half配置をゼロから解説
- x86_64の4段階ページング入門!CR3とページテーブルで仮想アドレスを変換する仕組み
- 実行ファイル(ELF64 / PE)とリンカスクリプトの基本!セクション・PT_LOAD・VMAとLMAをゼロから解説
- UEFIメモリマップとExitBootServicesとは?ファームウェアからOSカーネルへ主導権を渡す仕組み
- スタックと関数呼び出し規約(ABI)とは?call/retの動きとSystem V・Microsoft x64の違いをゼロから解説(本記事)
- ポートI/OとMMIO・シリアル通信(UART)とは?CPUが周辺機器と会話する2つの方法をゼロから解説
- 発展的な基礎知識記事(今後追加予定):
- CPUの特権レベル(Ring 0 / Ring 3)とGDT・TSS:なぜ64bitでもGDTが必要なのか
- 割り込みとCPU例外の仕組み:IDT・割り込みスタックフレーム・Double FaultとIST
- この知識を使う実装記事(今後追加予定):
- Phase 1(後半):
ExitBootServicesとインラインアセンブリによる Higher Half カーネルへの移行 - Phase 2:アセンブリ共通スタブによるCPU例外ハンドラーの実装
- Phase 7:Kernel Thread とコンテキストスイッチの実装
- Phase 1(後半):
一次資料・参考資料
- System V Application Binary Interface – AMD64 Architecture Processor Supplement (Version 1.0)
- Section 3.2.1 “Registers and the Stack Frame”(汎用レジスタの役割、Callee-saved レジスタの定義)
- Section 3.2.2 “The Stack Frame”(
call命令直前の16バイトスタックアライメント規定、Red Zone) - Section 3.2.3 “Parameter Passing”(
RDI,RSI,RDX,RCX,R8,R9による引数渡しとRAXによる戻り値) - 公式URL: https://gitlab.com/x86-psABIs/x86-64-ABI
- Microsoft Learn – x64 software conventions
- “x64 calling convention” / “Stack usage”(
RCX,RDX,R8,R9による引数渡し、32バイトのシャドウスペース、16バイトスタックアライメント規定)
- “x64 calling convention” / “Stack usage”(
- UEFI Specification Version 2.11
- Section 2.3.4 “x64 Platforms – Calling Conventions”(UEFI x86_64におけるMicrosoft x64呼び出し規約の採用規定)
- The Rust Reference
- “External blocks – ABI”(
extern "efiapi",extern "sysv64",extern "C"の仕様) - “Inline assembly (
asm!)”(インラインアセンブリの構文とoptions(noreturn))
- “External blocks – ABI”(