1. はじめに
普段、パソコンの上でRustやC言語のプログラムをビルドして実行するとき、「生成された実行ファイルの中身がどんな構造になっているか」を意識することはほとんどありません。コマンドを叩けば、OS(WindowsやLinux)がファイルの中身を自動的に読み解き、適切なメモリ番地に配置して動かしてくれるからです。
しかし、自作OS開発では 「その『実行ファイルを読み解いてメモリに配置する仕組み(ローダー)』そのものを自分で作る」 必要があります。
すると、Phase 1(ブートローダーからのカーネル起動)の設計やコードの中で、次のような言葉が次々に登場します。
- 「ブートローダーは PE/COFF形式、OSカーネルは ELF64形式 でビルドする」
- 「ブートローダーはELFファイルの
PT_LOADセグメント を探し、メモリへコピーしたあと、差分(.bss)をゼロで埋める」 - 「リンカスクリプト(
linker.ld)で、VMA を0xFFFF_FFFF_8000_0000、LMA を0x0020_0000に設定する」
これらを知らないままコードを読むと、「なぜファイルの中身を丸ごとそのままメモリにコピーしてジャンプするだけではダメなの?」「セクションとセグメントって何が違うの?」と混乱してしまいます。
この記事では、実行ファイル(特に ELF64)の内部構造と、それをコントロールする リンカスクリプト の役割をゼロから解説します。
対象読者とこの記事のゴール
- 前提知識:
- この記事では、これまでの基礎知識記事「CPUとレジスタ・メモリの基本(
RIP、メモリアドレス)」および「物理アドレスと仮想アドレス(Higher Half配置の考え方)」を理解しているものとして進めます。
- この記事では、これまでの基礎知識記事「CPUとレジスタ・メモリの基本(
- 対象読者:
.text、.rodata、.data、.bssといった名前を聞いたことはあるけれど、正確な違いが曖昧な方- ブートローダーがどうやってカーネルのファイルをメモリに展開しているのか知りたい方
- リンカスクリプトの
AT(...)(VMAとLMAの分離)が何のためにあるのか理解したい方
- この記事のゴール(到達レベル:L2):
- L1(概念理解): なぜ「機械語の塊」だけでなく「ヘッダー情報付きの実行ファイル(ELF64 / PE)」が必要なのかを説明できるようになること
- L2(仕組み理解): 4つの基本セクションの役割、ブートローダーが見る
PT_LOADの仕組み(ファイルサイズとメモリサイズの違い)、および VMA(仮想アドレス) と LMA(物理ロードアドレス) の違いを理解すること
2. まず概要を理解する:実行ファイルとリンカスクリプトとは?
一言でいうと何か?
プログラムのソースコード(.rs など)から実行ファイルができるまでには、大きく2つの工程があります。
- コンパイラ(Compiler): ソースコードを翻訳して、CPUが理解できる「機械語の部品(オブジェクトファイル)」を作る。
- リンカ(Linker): バラバラの「機械語の部品」を1つにまとめ、「どの部品をメモリの何番地に置くか」を決めて最終的な実行ファイルに仕立て上げる。
そして、このときに登場する重要キーワードは次の3つです。
| 用語 | 一言でいうと | 主な役割 |
|---|---|---|
| リンカスクリプト(Linker Script) | リンカに渡す 「メモリ配置の指示書」 | 「プログラムの開始地点はここ」「命令は何番地から、データは何番地から並べる」とOS開発者がリンカに指示するファイル(linker.ld など) |
| PE / COFF(Portable Executable) | Windowsや UEFI で使われる実行ファイル形式 | UEFIファームウェアがブートローダー(BOOTX64.EFI)を起動するときに読み取る形式 |
| ELF64(Executable and Linkable Format) | Linuxや多くの 自作OSカーネル で使われる実行ファイル形式 | シンプルで扱いやすく、私たちの自作ブートローダーがOSカーネル(kernel.elf)を読み込むときに解析する形式 |
なぜ「機械語をそのまま並べただけのファイル」にしないのか?
「わざわざELF64のような複雑な形式にしなくても、純粋な機械語だけを並べたファイル(フラットバイナリと呼びます)にして、そのままメモリに丸ごとコピーすれば簡単なのでは?」と思うかもしれません。
実は、それではうまくいかない 3つの理由 があります。
- 理由①:どこから実行を始めればいいか(エントリーポイント)が分からない: ファイルの先頭バイトが、必ずしもプログラムの最初の命令(
main関数)とは限りません。何番地へジャンプすればよいかを記録しておく「案内板」が必要です。 - 理由②:「命令」と「データ」で守るべきルール(アクセス権)が違う: プログラムの中には、書き換えてはいけない「命令(機械語)」と、実行中にどんどん書き換える「変数データ」の両方が入っています。もし区別なくひと塊にしてしまうと、「うっかり命令自体を上書きして壊してしまう」といった事故を防げません。
- 理由③:「初期値がすべて
0の巨大な配列」をファイルに保存すると無駄になる: たとえばプログラムの中で「最初に0で埋められた 10MiB の作業用配列」を作ったとします。これを真面目にファイルの中に0を約1000万個並べて保存したら、実行ファイルが10MiBも肥大化してしまいます。「ここから 10MiB 分は実行前に0で埋めておいてね」というメモだけファイルに書いておけば、ファイルサイズは0バイトで済みます。
身近な例え:「家具の配送箱」と「組み立て説明書」
ELF64などの実行ファイルは、引っ越しや通販で届く 「組み立て説明書付きの家具セット」 に例えるとイメージしやすくなります。
- ファイルの中の機械語やデータ = 箱に入っている 「家具のパーツ」
- ELFヘッダー / プログラムヘッダー = 箱の表に貼られた 「配置指示書(どのパーツを部屋のどこに置き、どこに空きスペースを確保するか)」
- ブートローダー(ELFローダー) = 指示書を読んで、実際に部屋(メモリ)へパーツを並べる 「引っ越し作業員」
作業員(ブートローダー)は、箱(ELFファイル)をそのまま部屋にポンと置くのではなく、箱を開けて指示書を読み、パーツを指定された場所へ運び込み、さらに「ここは作業用の空きスペース(0で埋める場所)として広げておく」という準備まで終えてから、住人(カーネル)を呼びます。
この例えと実際の仕組みの対応・限界
| 例えの要素 | 実際のELF64とメモリの仕組み | 例えでは表現できない限界・注意点 |
|---|---|---|
| 箱の表の「全体の案内ラベル」 | ELFヘッダー(ELF Header) | ファイルの先頭64バイトに固定されており、「本当にELFファイルか(先頭4バイトが 0x7F 'E' 'L' 'F' か)」「エントリーポイントは何番地か」などが厳密なバイト位置で記録されています |
| 部屋への「配置指示リスト」 | プログラムヘッダー(Program Headers / PT_LOAD) | 実際には「ファイルの何バイト目から何バイト分を、メモリの何番地にコピーするか」という数値の表になっています |
| 「箱には入っていないが部屋に確保する空きスペース」 | .bss 領域(p_memsz > p_filesz の差分) | 単なる空き地ではなく、言語仕様上「プログラム開始前に必ずすべてのビットを 0 でクリアしなければならない」という厳格なルールがあります |
3. 基本的な仕組み①:4つの基本「セクション」と「セグメント」
実行ファイルの中身を理解するとき、最初に整理しておきたいのが 「セクション(Section)」 と 「セグメント(Segment)」 という2つの言葉です。
結論から言うと、これらは 「同じ中身を、誰の目線でグループ分けしているか」 の違いです。
1. コンパイラ・リンカ目線の分類:「4つの基本セクション」
コンパイラがソースコードを翻訳するとき、中身の性質やアクセス権(読み・書き・実行)に応じて、主に次の 4つの箱(セクション) に仕分けします。
| セクション名 | 中身は何か | Rustコードでの具体例 | メモリのアクセス権(W^X保護) |
|---|---|---|---|
.text | プログラムの命令(機械語) | fn kernel_main() { ... } などのすべての関数 | 読み取り + 実行のみ(書き込み禁止:R-X) |
.rodata | 書き換えない定数データ(Read-Only Data) | "Hello, World!" のような文字列リテラルや const / 不変の static | 読み取り専用(書き込みも実行も禁止:R--) |
.data | 初期値がある書き換え可能な変数 | static mut COUNT: u64 = 10;(0以外の初期値を持つグローバル変数) | 読み取り + 書き込みのみ(実行禁止:RW-) |
.bss | 初期値が 0(または未初期化)の変数 | static mut BUFFER: [u8; 4096] = [0; 4096]; | 読み取り + 書き込みのみ(実行禁止:RW-)<br>※ファイル内には実データを持たず、サイズだけ記録される! |
2. ローダー(OS・ブートローダー)目線の分類:「セグメント(PT_LOAD)」
一方、ブートローダーがファイルをメモリに読み込むときは、細かいセクション名を1つずつ気にする必要はありません。知りたいのは 「結局、ファイルのどこからどこまでを、メモリの何番地にコピーすればいいの?」 という一点だけです。
そこでリンカは、性質が同じセクション同士をまとめた 「セグメント(Segment)」 という大きな単位を作り、その一覧表を プログラムヘッダー(Program Header Table) としてELFファイルに記録します。
その中でも、ブートローダーが必ず探すのが PT_LOAD(Loadable Segment:メモリにロードすべきセグメント) という印がついた項目です。
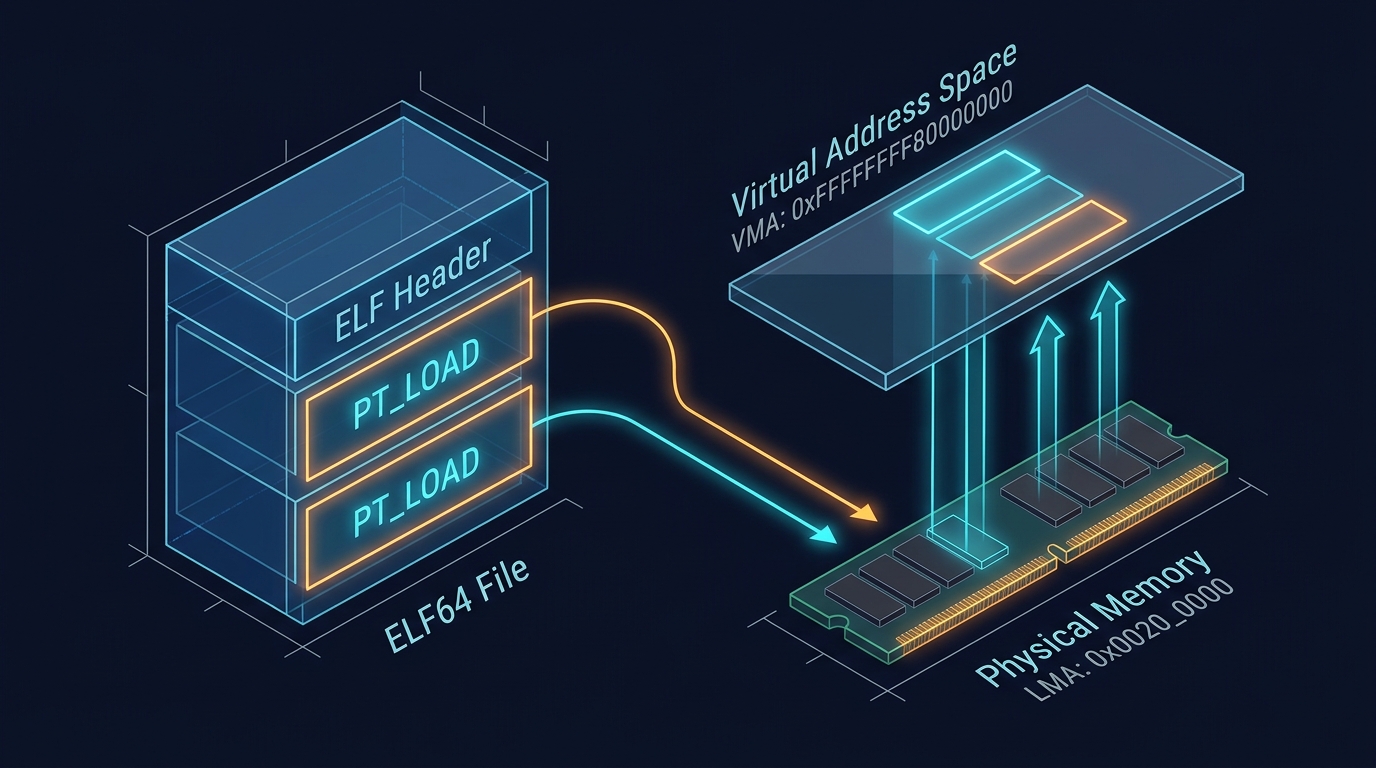
重要図解:ELF64ファイルからメモリへ展開される仕組み(.bss の秘密)
文章だけでは最もつまずきやすい「ファイル上のサイズ(p_filesz)」と「メモリ上のサイズ(p_memsz)」の関係を、図で見てみましょう。
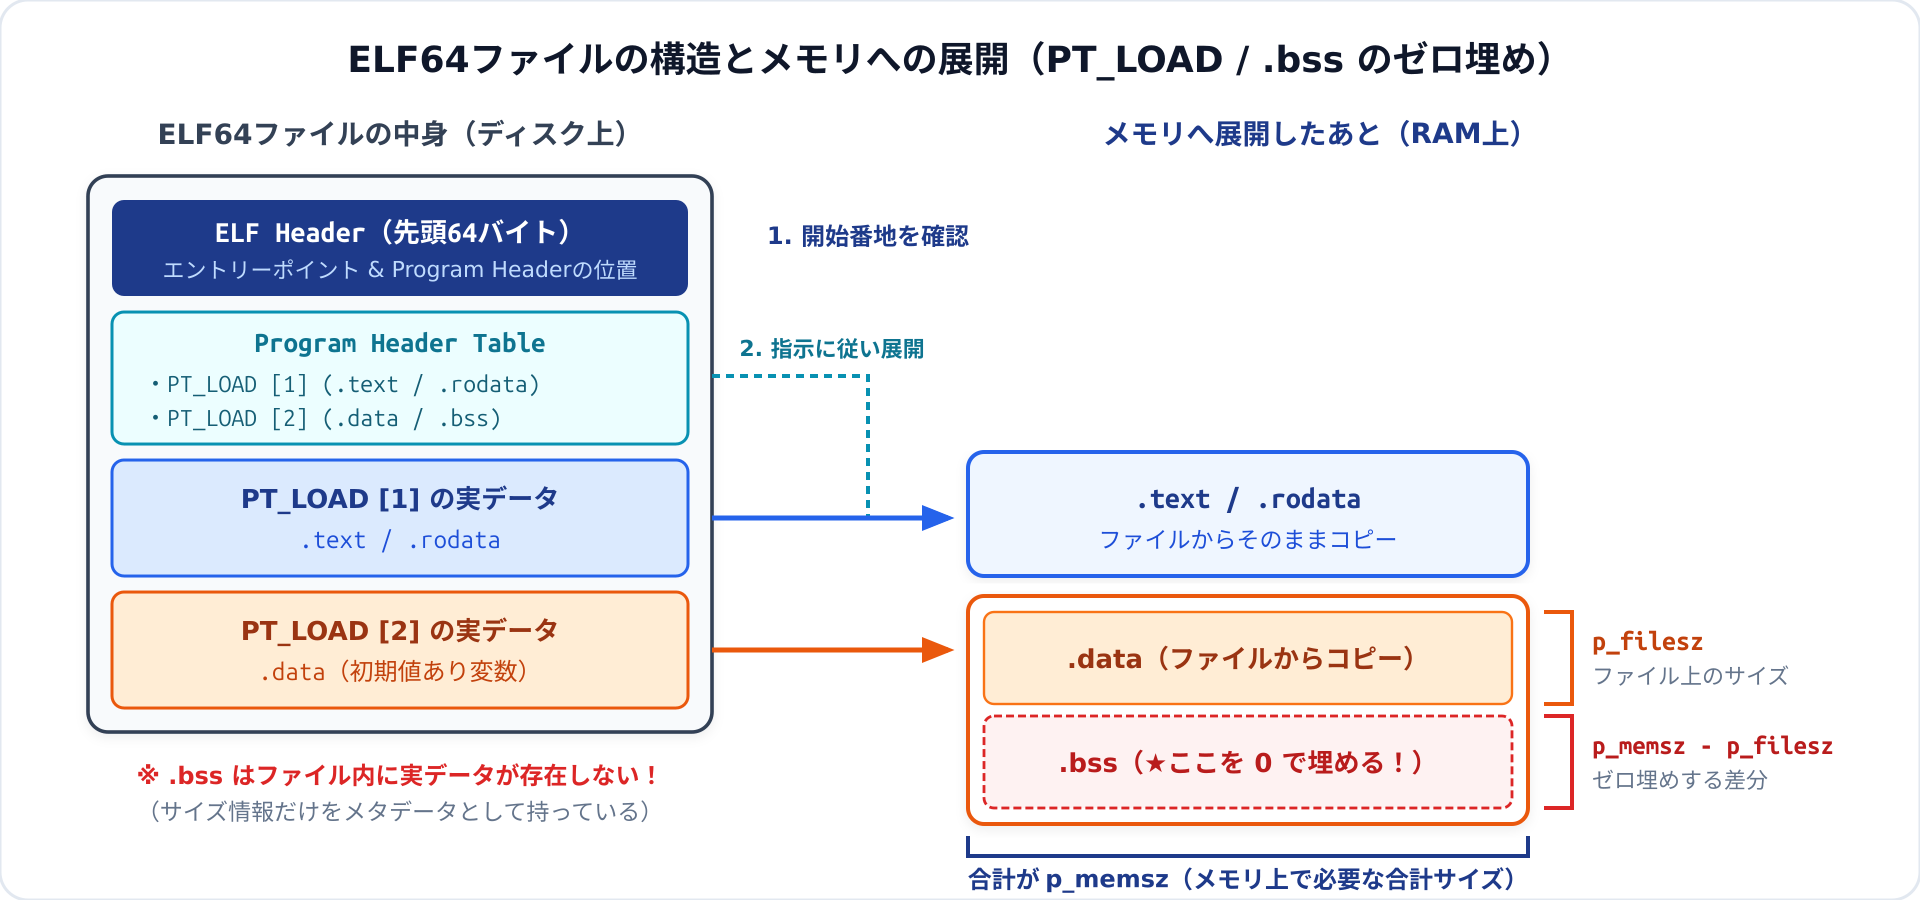
各 PT_LOAD セグメントの指示書(プログラムヘッダー)には、次の重要な数値が書かれています。
p_offset:ELFファイルの先頭から何バイト目にデータが入っているかp_vaddr/p_paddr:メモリの何番地に配置するか(仮想アドレス / 物理アドレス)p_filesz(File Size):ELFファイルの中に実データが何バイト入っているかp_memsz(Memory Size):メモリ上で何バイト分の領域を確保する必要があるか
ここで図の右下に注目してください。 .data と .bss が同じ PT_LOAD セグメントにまとめられている場合、.bss の中身(すべて 0 の初期値)はファイルには保存されていません。そのため、必ず p_memsz(メモリ上で必要なサイズ)のほうが p_filesz(ファイル内のサイズ)よりも大きくなります。
したがって、ブートローダーでELFファイルを読み込むときは、必ず次の 2ステップ を行います。
- ファイルの
p_offsetからp_fileszバイト分 を、メモリの配置先へコピーする。 - もし
p_memsz > p_fileszならば、残りのp_memsz - p_fileszバイト分をすべて0で埋める(ゼロクリアする)。
もし2番目のゼロクリアを忘れると、グローバル配列(.bss)の中に最初からゴミデータが入った状態でOSが起動してしまい、原因不明のバグを引き起こします。この図のイメージを持っておくだけで、そのバグを確実に防げます。
4. 基本的な仕組み②:リンカスクリプトと「VMA / LMA」
続いて、Higher Half Kernel(上位仮想アドレスで動くカーネル)を作るときに必ず登場する 「VMA」 と 「LMA」 という2つのアドレスについて解説します。
なぜ1つのセグメントに「2つのアドレス」があるのか?
第2回の基礎知識記事「物理アドレスと仮想アドレスとは?」で、AoganeOSのカーネルは次のように配置すると決めました。
- 実際にブートローダーがカーネルを置く物理メモリの場所:
0x0020_0000(物理2MiB地点) - ページング有効化後にカーネル自身が動く仮想アドレスの場所:
0xFFFF_FFFF_8000_0000(Higher Half)
これを実現するには、リンカに対して 「プログラムの中の関数呼び出しや変数の番地はすべて 0xFFFF_FFFF_8000_0000 基準で作ってね。でも、ブートローダーが物理メモリに積み込むときの場所としては 0x0020_0000 と記録しておいてね!」 と2つの別々のアドレスを指示する必要があります。
この2つのアドレスを専門用語で次のように呼びます。
| 略称 | 正式名称 | 意味 | ELFの PT_LOAD での項目名 | AoganeOSカーネルでの値 |
|---|---|---|---|---|
| VMA | Virtual Memory Address<br>(仮想メモリアドレス) | プログラムが 「実行されるとき」 に見えている仮想アドレス | p_vaddr | 0xFFFF_FFFF_8000_0000 〜 |
| LMA | Load Memory Address<br>(ロードメモリアドレス) | プログラムがブートローダー等によって 「メモリへ読み込まれる(置かれる)とき」 のアドレス(多くの場合、物理アドレス) | p_paddr | 0x0000_0000_0020_0000 〜 |
最小限のリンカスクリプト例で仕組みを読む
では、実際にリンカスクリプト(linker.ld)で VMA と LMA をどう指定するのか、説明用のシンプルな例で見てみましょう。
/* 1. プログラムの開始関数(エントリーポイント)を指定 */
ENTRY(kernel_main)

KERNEL_PHYS_BASE = 0x00200000;          /* LMAの基準: 物理 2MiB */
KERNEL_VIRT_BASE = 0xFFFFFFFF80000000;  /* VMAの基準: Higher Half */

SECTIONS
{
    /* 2. 現在の仮想アドレス位置(ロケーションカウンタ `.`)を VMA 基準に設定 */
    . = KERNEL_VIRT_BASE;

    /* 3. 命令セクション (.text) :VMAは `.`、LMAは AT(...) で物理アドレス側を指定 */
    .text : AT(ADDR(.text) - KERNEL_VIRT_BASE + KERNEL_PHYS_BASE)
    {
        *(.text .text.*)
    }

    /* 4. 4KiB(ページ境界)に揃えてから、定数データ (.rodata) を配置 */
    . = ALIGN(4096);
    .rodata : AT(ADDR(.rodata) - KERNEL_VIRT_BASE + KERNEL_PHYS_BASE)
    {
        *(.rodata .rodata.*)
    }

    /* 5. 書き換え可能なデータ (.data と .bss) */
    . = ALIGN(4096);
    .data : AT(ADDR(.data) - KERNEL_VIRT_BASE + KERNEL_PHYS_BASE)
    {
        *(.data .data.*)
    }

    .bss : AT(ADDR(.bss) - KERNEL_VIRT_BASE + KERNEL_PHYS_BASE)
    {
        *(.bss .bss.*)
        *(COMMON)
    }
}
このスクリプトの重要ポイント解説
ENTRY(kernel_main): ELFヘッダーの「エントリーポイント(e_entry)」の欄に、kernel_main関数の仮想アドレス(VMA)を記録せよ、という指示です。.(ドット:ロケーションカウンタ): リンカスクリプトの中で「今、仮想アドレス(VMA)の何番地に部品を並べているか」を表す特別な変数です。最初に. = 0xFFFFFFFF80000000;と書くことで、以降の関数や変数のアドレス(VMA)がすべて0xFFFF_FFFF_8000_0000から順番に割り振られます。AT(...)構文: これが LMA(p_paddr:物理ロード先アドレス)を指定するキーワード です。ADDR(.text) - KERNEL_VIRT_BASE + KERNEL_PHYS_BASEという式は、「仮想アドレスから0xFFFF_FFFF_8000_0000を引いて、0x0020_0000を足す」という計算をしています。これにより、次のような美しい対応関係が自動的に作られます。
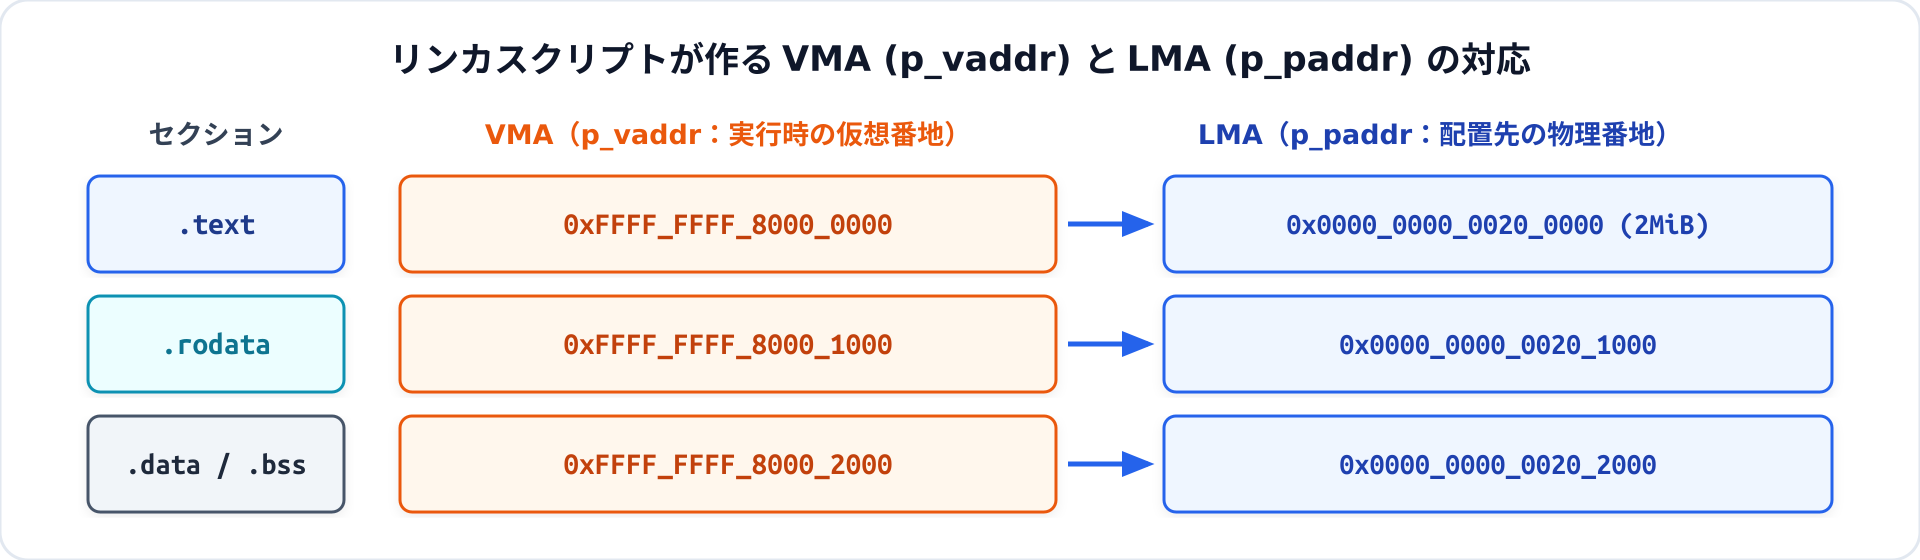
ALIGN(4096)(ページ境界への整列): 前回学んだとおり、メモリのアクセス権(読み書き・実行禁止)は 4KiB(4096バイト)のページ単位 でしか設定できません。 もし.text(実行可能・書き込み禁止)と.data(書き込み可能・実行禁止)が同じ4KiBページの中に同居してしまうと、両方に別々のアクセス権を設定できなくなってしまいます。そのため、セクションの切れ目で必ずALIGN(4096)を使って次の4KiBページの先頭へ揃えるのがOS開発の鉄則です。
(※なお、上記は説明用の最小例です。実際のリンカでは、ツールやオプションによって権限の異なるセクションが同じ PT_LOAD セグメントにまとめられることがあるため、実装時は PHDRS 句を書いてセグメント分割を明示的に指定することもあります。)
5. 具体例で理解する:readelf -l の出力はどう見えるか?
上記のようなリンカスクリプトを使ってカーネル(kernel.elf)をビルドし、Linuxの標準ツールである readelf -l kernel.elf コマンドでプログラムヘッダー(セグメント一覧)を表示すると、次のような結果が出力されます(説明用の抜粋です)。
Elf file type is EXEC (Executable file)
Entry point 0xffffffff80000000

Program Headers:
  Type     Offset     VirtAddr             PhysAddr             FileSiz    MemSiz     Flags  Align
  LOAD     0x00001000 0xffffffff80000000   0x0000000000200000   0x00000450 0x00000450 R E    0x1000
  LOAD     0x00002000 0xffffffff80001000   0x0000000000201000   0x00000120 0x00000120 R      0x1000
  LOAD     0x00003000 0xffffffff80002000   0x0000000000202000   0x00000040 0x00001040 RW     0x1000
この表が読めるようになると、ブートローダーがやるべき仕事が手に取るように分かります!
- Entry point: カーネルの開始番地(VMA)は
0xffffffff80000000です。ページテーブルを切り替えたあと、最後にここへジャンプすればカーネルが動き出します。 - 1行目の
LOAD(.textセグメント):FlagsがR E(Read + Execute:読み取り+実行)になっています。- ファイルの
0x1000バイト目(Offset)から0x450バイト分(FileSiz)を読み出し、物理メモリの0x0020_0000(PhysAddr) にコピーします。
- 2行目の
LOAD(.rodataセグメント):FlagsがR(読み取り専用)です。物理メモリの0x0020_1000に0x120バイト分をコピーします。
- 3行目の
LOAD(.data+.bssセグメント):FlagsがRW(読み書き可能)です。FileSizは0x0040(64バイト)なのに、MemSizは0x1040(4160バイト) になっています。- これは「最初の
0x40バイト(.data)を物理メモリ0x0020_2000にコピーしたあと、続く0x1000バイト分(.bss)を0で埋めなさい」という意味です。
6. OS開発との関係:なぜブートローダーとカーネルで形式が違うのか?
ここで、最初に挙げたもう1つの疑問を整理しておきましょう。 「なぜブートローダーは PE/COFF 形式で、カーネルは ELF64 形式にするのか?」
| 対象 | ファイル形式 | Rustのターゲット名 | なぜその形式なのか? |
|---|---|---|---|
ブートローダー (BOOTX64.EFI) | PE/COFF 形式 | x86_64-unknown-uefi | UEFI規格の仕様で決められているからです。マザーボードのUEFIファームウェアは、PE/COFF形式のファイルしか読み込むことができません。 |
OSカーネル (kernel.elf) | ELF64 形式 | x86_64-unknown-none | ここからは 私たちが書いたブートローダーが読み込むため、好きな形式を選べるからです。ELF64は仕様がシンプルで、VMA/LMAの制御やデバッガ(GDB)との連携に最も適しているため、ほぼすべての自作OSで採用されています。 |
各フェーズでの登場シーン
- Phase 1(独自UEFIブートローダー・OS起動): カーネル用の
linker.ldを書いて Higher Half(VMA)と物理2MiB(LMA)を設定します。そしてブートローダー側で、まさに今回学んだ「ELFヘッダーの確認 ➔PT_LOADの走査 ➔PhysAddrへのコピーと.bssのゼロクリア ➔e_entry(VMA)へのジャンプ」をRustで実装します。 - Phase 3(メモリ管理): リンカスクリプトに定義した各セクション(
.text,.rodata,.data,.bss)の開始・終了アドレスをカーネル内から参照し、.textはR-X、.rodataはR--、.data/.bssはRW-(実行禁止NX)になるようページテーブルを設定して W^X 保護 を完成させます。 - Phase 11(ユーザー空間・システムコール): 今度はカーネルの中に「ユーザーアプリ用のELF64ローダー」を実装し、Ring 3の仮想アドレス空間(Lower Half)へアプリケーションを展開して実行します。
7. よくある誤解と注意点
誤解①:「ELFファイルを丸ごとメモリの 0x0020_0000 番地に読み込んで、その先頭へジャンプすれば動く?」
【正しい理解】動きません。ファイルの先頭には「機械語」ではなく「ELFヘッダー(管理表)」が入っています。 ELFファイルの先頭64バイトは、0x7F, 'E', 'L', 'F' というマジックナンバーから始まるヘッダーデータです。そこへCPUをジャンプさせると、管理用の数値を無理やり機械語命令として実行しようとして即座にクラッシュします。必ず PT_LOAD セグメントだけを抽出し、指定された配置先アドレスへ展開してから、e_entry の番地へジャンプする必要があります。
誤解②:「ブートローダーは、PT_LOAD のデータを p_vaddr(仮想アドレス)に直接コピーする?」
【正しい理解】UEFIブートローダーの段階では、まだ Higher Half のページテーブルが有効になっていないため、p_paddr(物理アドレス)側にコピーします。 ブートローダーがファイルを読み込んでいる時点では、CPUはUEFIが用意した恒等マッピング(物理アドレス=仮想アドレス)で動いています。その状態でいきなり p_vaddr(0xFFFF_FFFF_8000_0000)へ書き込もうとしても、まだその仮想アドレスはマップされていないため Page Fault になります。 したがって、ブートローダーは p_paddr(物理アドレス 0x0020_0000)にデータをコピーし、その後で「仮想 p_vaddr ➔ 物理 p_paddr」をつなぐページテーブルを有効化(mov cr3)してから、e_entry(仮想アドレス)へジャンプ します。
誤解③:「リンカスクリプトでセクションを分けただけで、自動的に .rodata への書き込みが禁止される?」
【正しい理解】いいえ、アクセス権を実際に強制するのは CPU の『ページテーブル』です。 リンカスクリプトやELFファイルのフラグ(R E や R)は、あくまで「この区画はこういう権限でマップしてほしい」という 要望書 にすぎません。 Phase 1 の簡易ページテーブルのように、すべてのページに「書き込み許可(Writable = 1)」を付けてマップしている間は、たとえ .rodata セクションであっても書き込めてしまいます。Phase 3 でページテーブルを4KiB単位で作り直し、各セクションの要望どおりにページテーブルのフラグを設定して初めて、ハードウェアによる保護が有効になります。
8. まとめ
今回は、OSカーネルの器となる「ELF64実行ファイル」と「リンカスクリプト」の仕組みを解説しました。
- リンカスクリプト は、コンパイルされた機械語やデータの部品を「メモリの何番地にどう並べるか」をリンカに指示する設計図である。
- プログラムの中身は性質によって
.text(命令)、.rodata(定数)、.data(初期値あり変数)、.bss(初期値0の変数) の4つのセクションに分かれる。 - ブートローダーがELF64ファイルを読み込むときは、プログラムヘッダーの
PT_LOADセグメント を探し、p_filesz分をコピーしたあと、p_memsz - p_fileszの差分(.bss領域)を必ず0でクリアする。 - Higher Half カーネルでは、リンカスクリプトの
AT(...)を使って VMA(p_vaddr:実行時の仮想アドレス) と LMA(p_paddr:配置先の物理アドレス) を分けて設定する。 - ブートローダーは PE/COFF形式(UEFI仕様の要件)、カーネルは ELF64形式(自作ローダーで扱いやすい標準形式)としてビルドする。
9. 理解度チェック
今回の内容が身についたか、4つの問題で確認してみましょう(クリックで解答例を開けます)。
Q1. 4つの基本セクション(.text, .rodata, .data, .bss)のうち、ELFファイルの中に実データを持たず、サイズ情報だけが記録されるのはどれですか?また、それはなぜですか?
【解答例】
.bss セクション です。
.bss には初期値がすべて 0(または未初期化)のグローバル変数や配列が集められます。ファイルの中に大量の 0 をそのまま保存すると実行ファイルのサイズが無駄に大きくなってしまうため、ファイルには「メモリ上で必要なサイズ」だけを記録し、プログラムを起動するローダー側でその領域を 0 で埋める仕組みになっています。
Q2. ブートローダーがELF64ファイルの PT_LOAD セグメントを読み込むとき、p_memsz が 0x3000、p_filesz が 0x1000 だった場合、具体的にどのような処理を行う必要がありますか?
【解答例】
1. まず、ファイル内の指定オフセット(p_offset)から 0x1000 バイト(p_filesz 分) を配置先のメモリへコピーします。
2. 次に、その直後のアドレスから差分の 0x2000 バイト分(p_memsz - p_filesz)をすべて 0 で埋める(ゼロクリアする) 処理を行います。
Q3. Higher Half カーネルのリンカスクリプトにおいて、VMA(Virtual Memory Address)と LMA(Load Memory Address)にはそれぞれどのようなアドレスを設定しますか?
【解答例】
• VMA(p_vaddr): ページング切り替え後にカーネルが実際に実行される 上位仮想アドレス(AoganeOSでは 0xFFFF_FFFF_8000_0000〜)を設定します。
• LMA(p_paddr): ブートローダーがカーネルの実体をメモリへ配置する 物理アドレス(AoganeOSでは 0x0020_0000〜)を設定します。
Q4. リンカスクリプトで .text セクションと .rodata セクションの間などに ALIGN(4096)(4KiB境界への整列)を入れるのはなぜですか?
【解答例】
x86_64のページングによるメモリ保護(読み取り専用、実行禁止などのアクセス権設定)は 最小でも4KiB(4096バイト)のページ単位 でしか設定できないためです。性質の異なるセクションが同じ4KiBページ内に混在しないよう、ページの切れ目(4096バイトの倍数)に揃えて配置する必要があります。
10. 関連記事・参考資料
関連する基礎知識・実装記事
- Phase 1 の基礎知識記事シリーズ(全7回):
- CPUとレジスタ・メモリの基本!プログラムが動く仕組みとx86_64の主要レジスタ(RIP・RSP・RAX)をゼロから解説
- 物理アドレスと仮想アドレスとは?仮想メモリが必要な理由とx86_64のHigher Half配置をゼロから解説
- x86_64の4段階ページング入門!CR3とページテーブルで仮想アドレスを変換する仕組み
- 実行ファイル(ELF64 / PE)とリンカスクリプトの基本!セクション・PT_LOAD・VMAとLMAをゼロから解説(本記事)
- UEFIメモリマップとExitBootServicesとは?ファームウェアからOSカーネルへ主導権を渡す仕組み
- スタックと関数呼び出し規約(ABI)とは?call/retの動きとSystem V・Microsoft x64の違いをゼロから解説
- ポートI/OとMMIO・シリアル通信(UART)とは?CPUが周辺機器と会話する2つの方法をゼロから解説
- この知識を使う実装記事(今後追加予定):
- Phase 1(前半):Higher Halfカーネルのリンカスクリプト作成と
readelfによる検証 - Phase 1(後半):自作UEFIブートローダーでのELF64ローダー実装
- Phase 3:セクション別のページ保護(W^X)の実装
- Phase 1(前半):Higher Halfカーネルのリンカスクリプト作成と
一次資料・参考資料
- System V Application Binary Interface (gABI) – Edition 4.1 / Draft
- Chapter 4 “Object Files”(ELFヘッダー
Elf64_Ehdr、セクションヘッダー) - Chapter 5 “Program Loading and Dynamic Linking”(プログラムヘッダー
Elf64_Phdr、PT_LOADセグメントのp_fileszとp_memszの規定) - 公式URL: https://refspecs.linuxfoundation.org/elf/gabi4+/contents.html
- Chapter 4 “Object Files”(ELFヘッダー
- System V Application Binary Interface – AMD64 Architecture Processor Supplement
- Chapter 4 / Chapter 5(x86_64におけるELF64のフィールド定義とメモリ配置)
- GNU ld (The GNU Linker) Documentation
- Section 3 “Linker Scripts”(
ENTRY,SECTIONS, ロケーションカウンタ.,ALIGN, およびAT(lma)によるLMA指定の仕様) - 公式URL: https://sourceware.org/binutils/docs/ld/Scripts.html
- Section 3 “Linker Scripts”(
- UEFI Specification Version 2.11
- Section 2.1.1 “UEFI Images”(UEFIアプリケーションにおける PE32+ / COFF イメージ形式の規定)