1. はじめに
前回の基礎知識記事(CPUとレジスタ・メモリの基本)では、メモリの1バイトごとに番地(メモリアドレス)が振られていることを見ました。CPUは命令ポインタ(RIP)やスタックポインタ(RSP)を使ってメモリを読み書きします。
ただ、実際にOS開発を進めようとすると、不思議な記述に出会います。
- 「カーネルのプログラムは、物理メモリの
0x0020_0000(2MiB地点)に読み込む」 - 「それなのに、カーネル自身は
0xFFFF_FFFF_8000_0000という非常に大きなアドレスで動くようにビルドする」
PCのメモリ(RAM)は512MBや16GBしかありません。それなのに、なぜ 0xFFFF_FFFF_8000_0000(10進数で約1844京)という番地が使えるのでしょうか。 また、なぜ「実際に置いた場所(0x0020_0000)」と「動く場所(0xFFFF_FFFF_8000_0000)」の2つが存在するのでしょうか。
その答えが、「物理アドレス(Physical Address)」 と 「仮想アドレス(Virtual Address)」 という2種類のアドレスです。
この記事では、この2つのアドレスの違いを順を追って解説します。あわせて、OSカーネルを上位の番地に配置する(Higher Half Kernel)理由も見ていきます。
対象読者とこの記事のゴール
- 前提知識:
- 前回の基礎知識記事「CPUとレジスタ・メモリの基本(メモリアドレス、
RIP、RSP、CR3の概要)」を理解していることを前提とします。
- 前回の基礎知識記事「CPUとレジスタ・メモリの基本(メモリアドレス、
- 対象読者:
- 「物理メモリ」と「仮想メモリ」という言葉は聞いたことがあるけれど、具体的にどう違うのか自信がない方
- 自作OSのリンカスクリプトに出てくる
0xFFFF_...という巨大なアドレスの正体を知りたい方
- この記事のゴール(到達レベル:L1〜L2):
- L1(概念理解): 「物理アドレス」と「仮想アドレス」の違いと、なぜ仮想メモリが必要なのかを説明できるようになること
- L2(仕組み理解): x86_64における仮想アドレスのルール(カノニカルアドレス)と、OSカーネルを上位半分(Higher Half)に配置する理由を理解すること
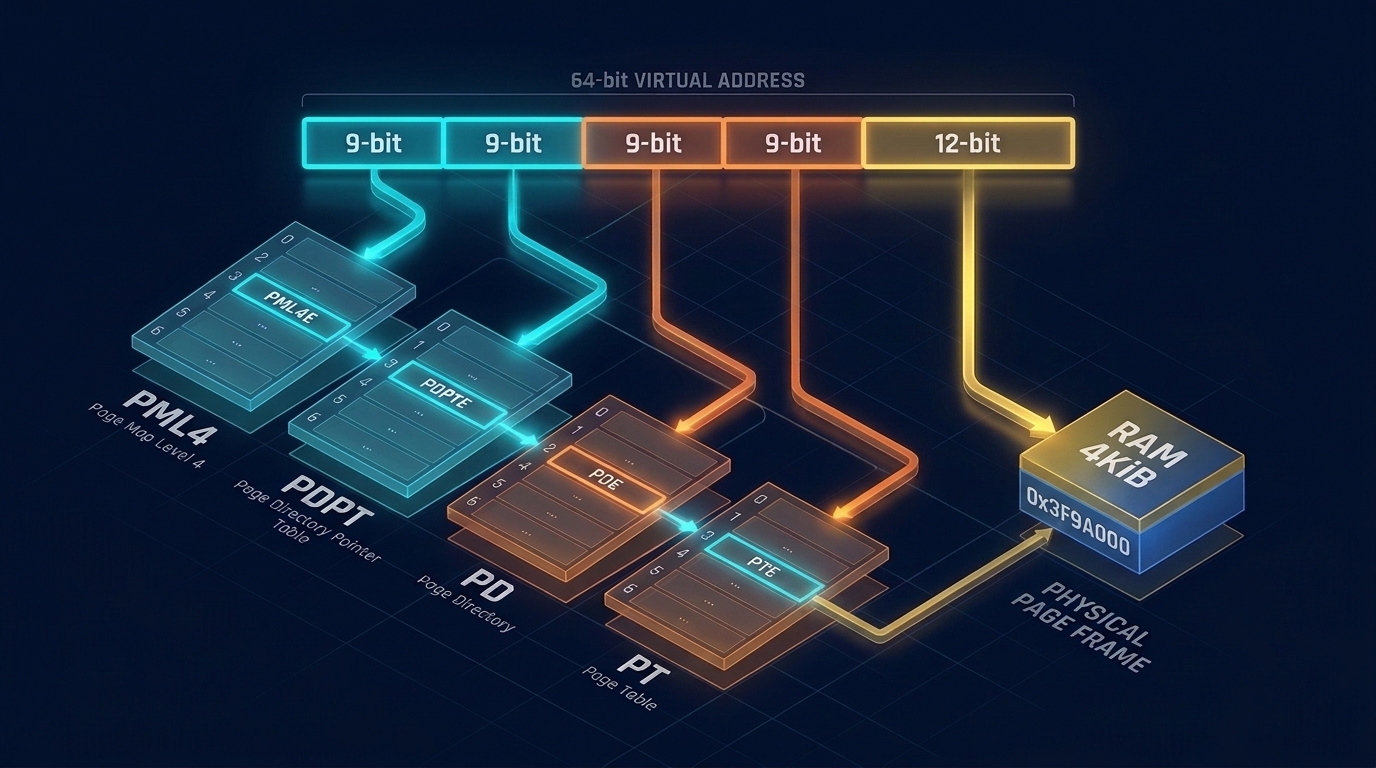
※なお、ページテーブルの具体的な変換手順は、次回の記事で扱います。今回はまず、「2つのアドレスの関係と全体像」の把握に集中します。
2. まず概要を理解する:物理アドレスと仮想アドレス
一言でいうと何か?
コンピュータの中には、同じメモリを指すために2種類の「番地(アドレス)」が存在します。
| 用語 | 一言でいうと | 誰が使う番地か |
|---|---|---|
| 物理アドレス(Physical Address) | PCに刺さっているメモリ基板(RAM)の「本当の番地」 | メモリ基板(RAM)や周辺機器が理解する番地 |
| 仮想アドレス(Virtual Address) | CPU上で動くプログラムに見せるための「見せかけの番地」 | CPUが実行する命令(RIP や RSP、ポインタ変数)が使う番地 |
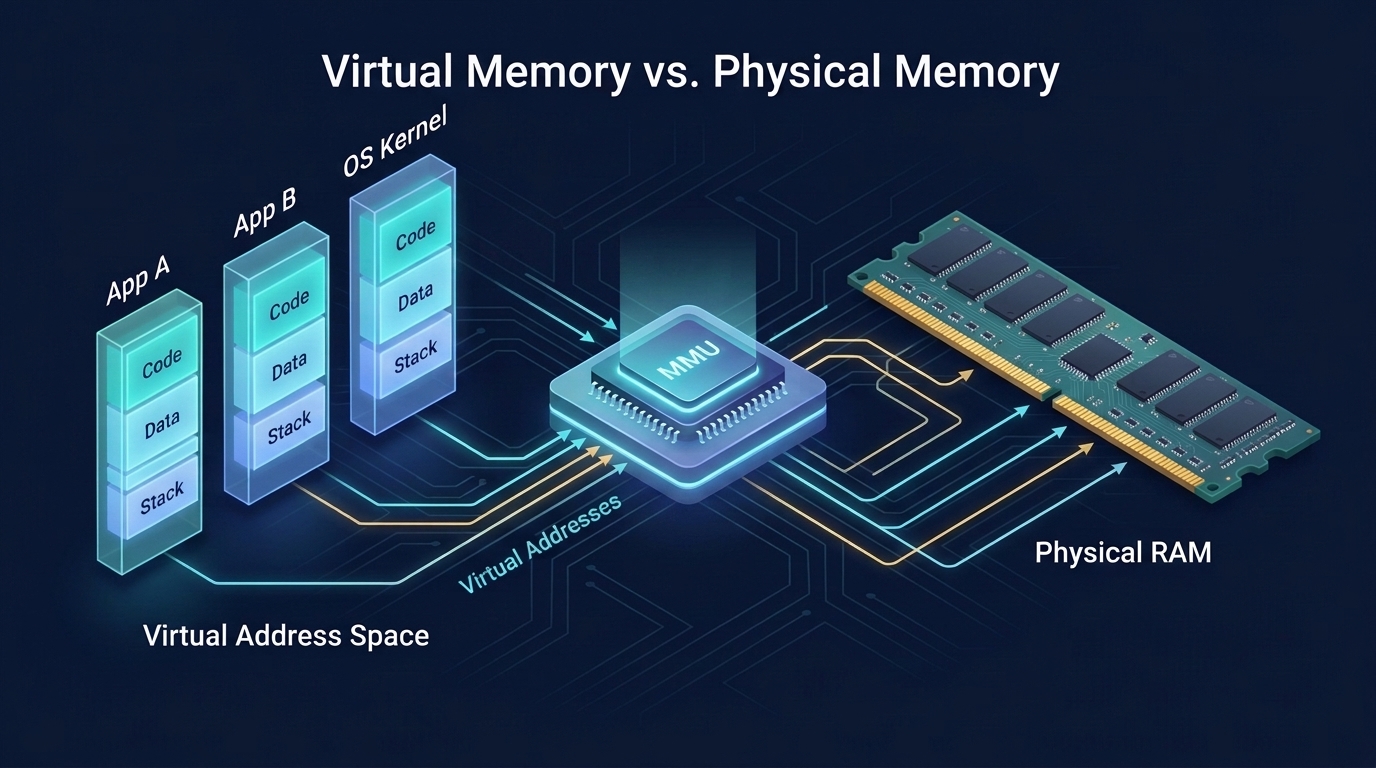
プログラムには「仮想アドレス」という専用の作業空間を見せます。そして、裏側で実際の「物理アドレス」へ読み替える仕組みを 仮想メモリ(Virtual Memory) と呼びます。
なお、ストレージをメモリの代わりに使うスワップ機能と混同されがちですが、スワップは応用機能の1つにすぎません。仮想メモリの本質は、「アドレスの読み替えと空間の分離」 にあります。
なぜ「物理アドレス」をそのまま使わないのか?
もし仮想アドレスがなく、すべてのプログラムが物理アドレス(RAMの本当の番地)を直接使っていたら、次の3つの問題が起きてしまいます。
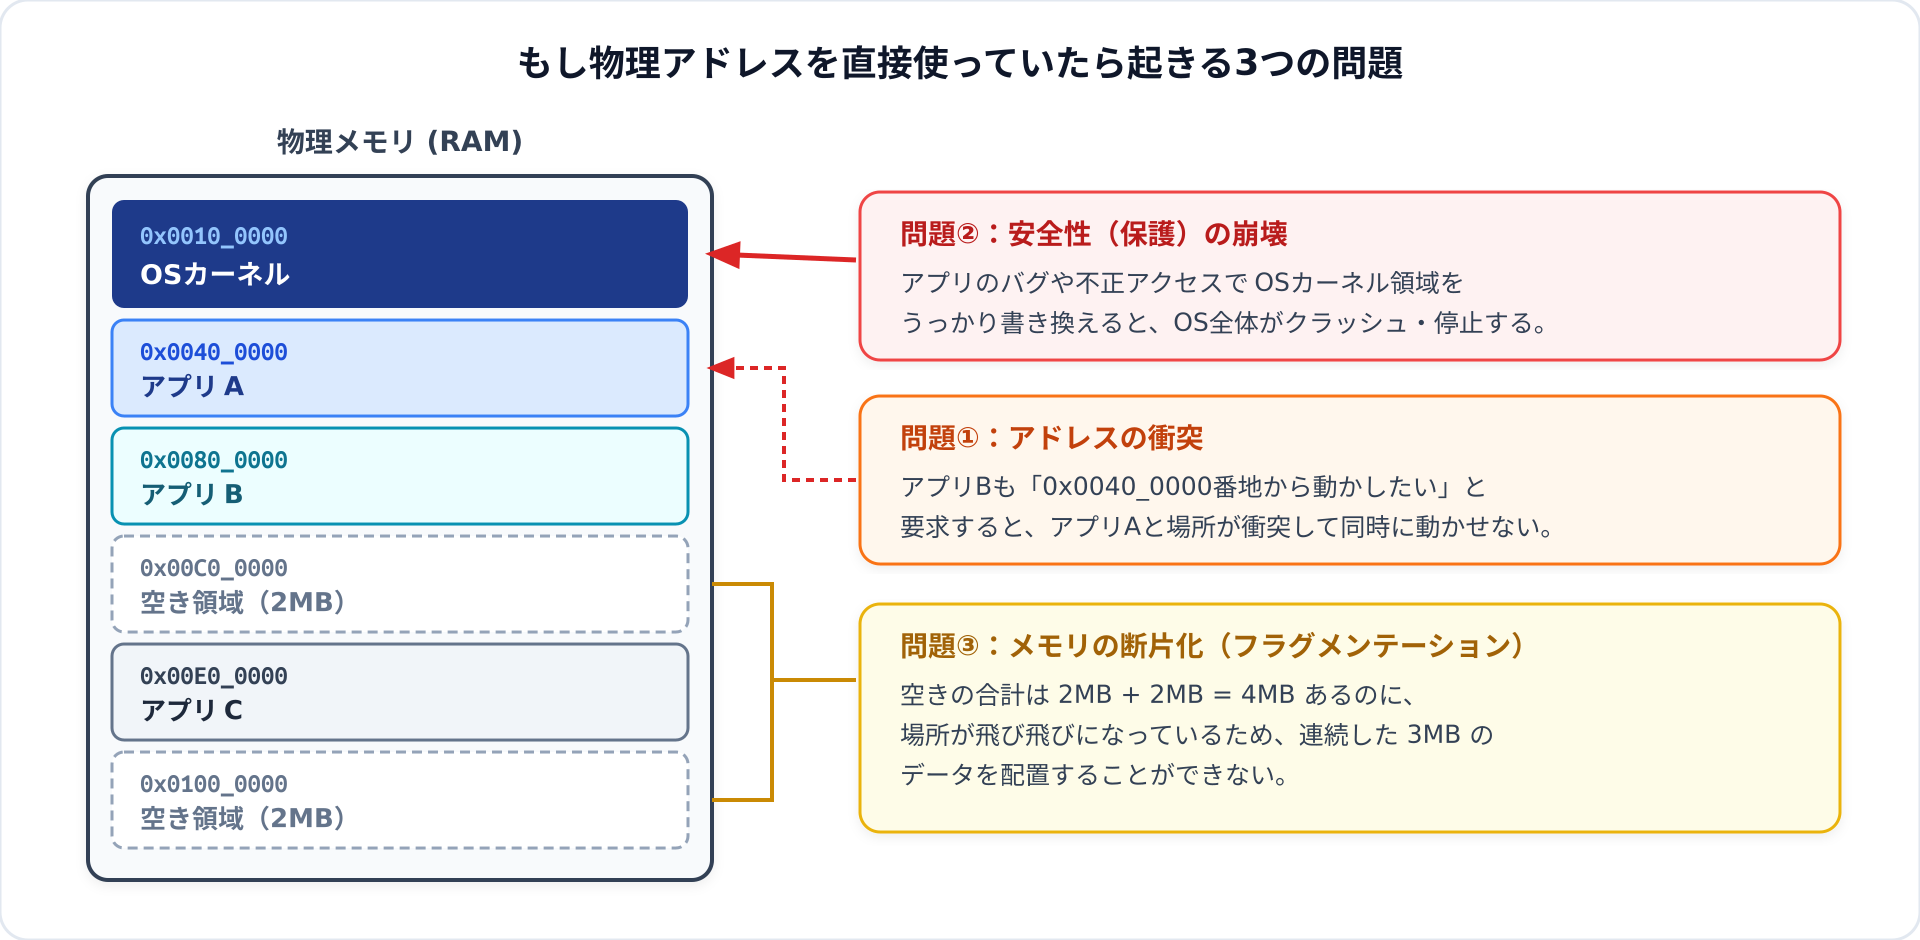
- 問題①:プログラム同士で「使いたい番地」が衝突する プログラムをビルドする際、コンパイラやリンカは特定の開始番地を前提に機械語を作ることがあります(例:
0x0040_0000番地から配置する)。複数のアプリが同じ物理アドレスを使おうとすると、同時に2つを起動できません。 - 問題②:他のアプリやOSのメモリを勝手に書き換えられてしまう すべてのプログラムが同じ物理メモリを直接触れると、他の領域も書き換えられてしまいます。あるアプリのポインタ操作ミスや悪意あるコードによって、別のアプリやOSカーネルのデータが破壊される危険があります。
- 問題③:メモリが飛び飛び(断片化)になると大きなデータを置けない アプリの起動と終了を繰り返すと、物理メモリの空き場所が虫食い状態になります。合計では十分な空きがあっても、連続した大きな領域がないためプログラムを置けなくなります。
身近な例え:「内線番号」と「実際の部屋番号」
仮想アドレスの仕組みは、オフィスビルの「部署ごとの内線番号」と「実際の部屋番号」に例えるとイメージしやすくなります。
- 仮想アドレス = 各テナント(プログラム)の中で決めた「受付は100番、会議室は200番」という内線番号
- 物理アドレス = ビル全体での「3階305号室」「7階712号室」という実際の部屋番号
- 変換表(ページテーブル)と変換装置(MMU) = 内線番号を実際の部屋番号につなぎ替える「自動交換機」
この仕組みがあれば、A社もB社も同じ「受付=100番」という内線番号(仮想アドレス)を使えます。A社の社員が誤ってB社の部屋へ入ることも防げます。また、実際の部屋が3階と7階に分かれていても、社内からは連番として扱えます。
この例えと実際の仕組みの対応・限界
| 例えの要素 | 実際のコンピュータの仕組み | 例えでは表現できない限界・注意点 |
|---|---|---|
| 各社が使う内線番号 | 仮想アドレス(プログラム内のポインタや RIP/RSP の値) | 実際には1バイト単位の64ビット数値であり、4KiB(4096バイト)や2MiBといった「ページ」という区画単位でまとめて変換されます |
| ビル内の実際の部屋番号 | 物理アドレス(RAM上の実際の位置) | 物理アドレス空間には、RAMだけでなく画面表示用メモリや周辺機器を制御するための領域(MMIO)が割り当てられている区画もあります |
| 自動交換機 | MMU(Memory Management Unit) と ページテーブル | 実際のMMUはCPUチップの内部に組み込まれたハードウェア回路であり、メモリアクセスのたびに人間が意識することなく一瞬で変換を行います |
3. 基本的な仕組み:CPUとMMUはどうやってアドレスを変換するのか?
では、実際のハードウェアの中で、仮想アドレスはいつ・どこで物理アドレスに変換されるのでしょうか。
登場人物:MMU と ページテーブル
ここで新しく2つの用語が登場します。
- MMU(Memory Management Unit:メモリ管理ユニット): CPUの内部に組み込まれているハードウェア回路です。CPUの演算部分が仮想アドレスでメモリを読もうとすると、RAMに届く前にMMUがその番地を受け取ります。そして、物理アドレスへ書き換える処理を担当します。
- ページテーブル(Page Table): 仮想アドレスと物理アドレスの対応や、読み書きの権限が書かれた対応表データです。この表自体はメインメモリ(RAM)の中に置かれており、OSカーネルが作成・管理します。
前回学んだ CR3 レジスタは、「ページテーブルが物理メモリの何番地にあるか」をMMUに教える役割 を持ちます。
アドレス変換の流れ
プログラムがメモリを読み書きするとき、CPUの内部では毎回次の流れが動いています。
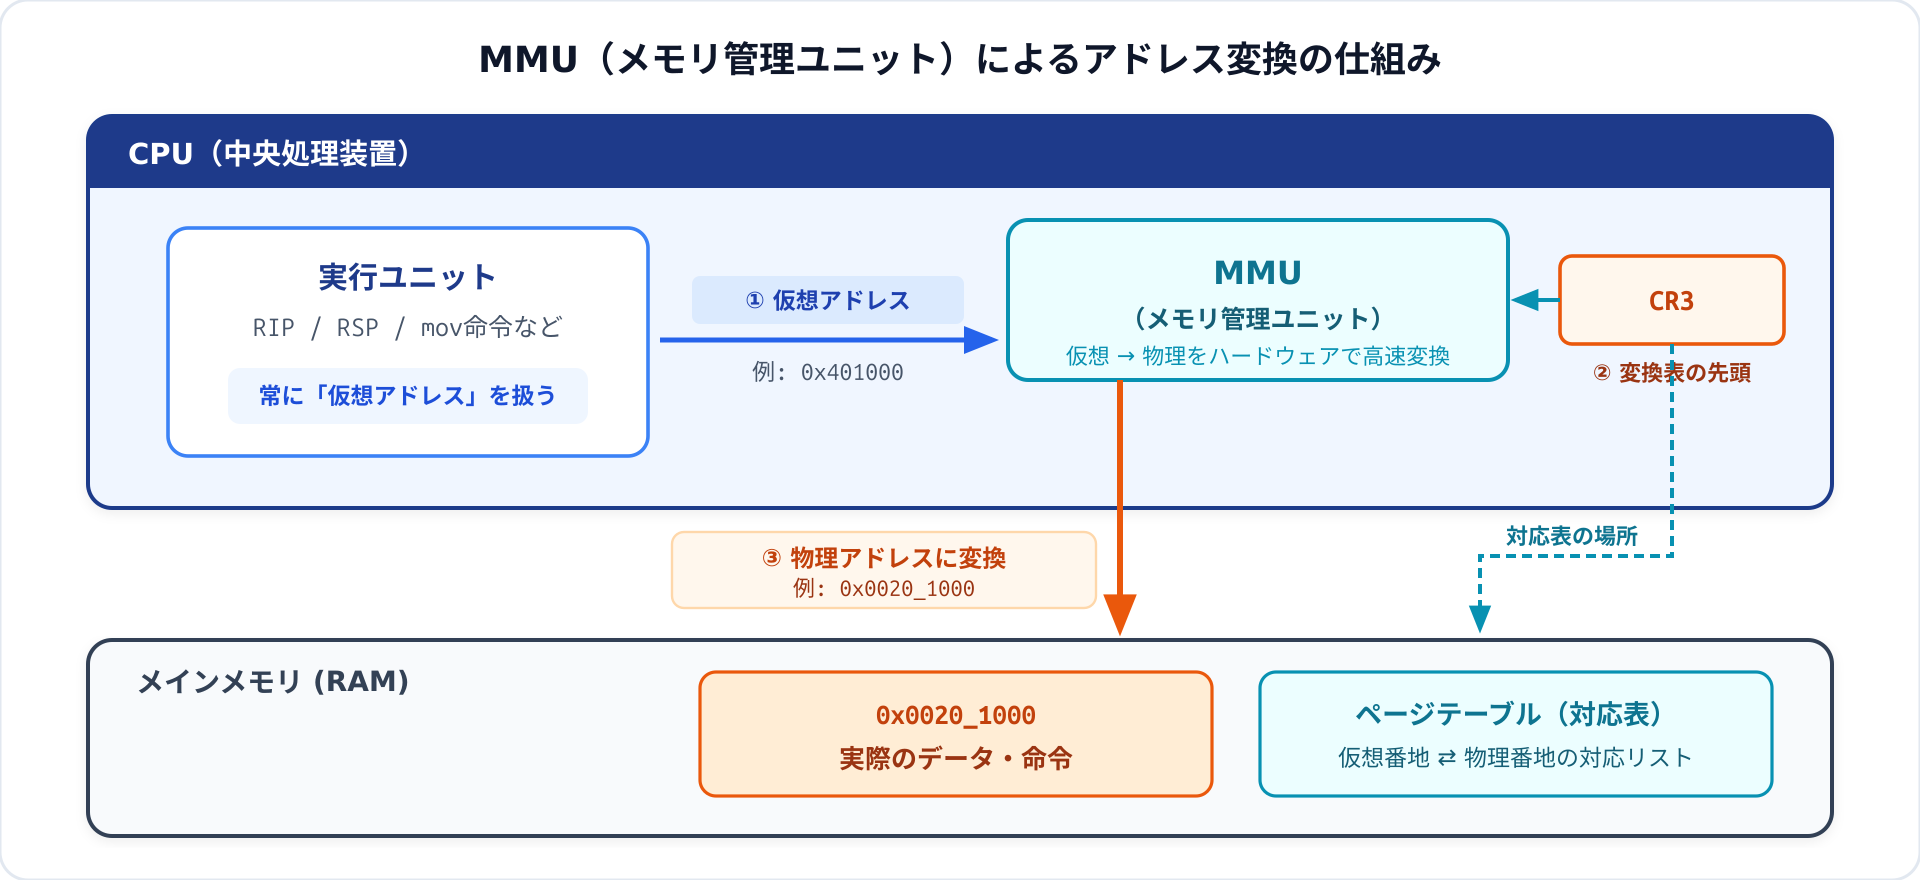
- ① 仮想アドレスの発行: CPUが命令を取り出すとき(
RIP)やメモリにアクセスするとき、CPUが出すアドレスは すべて仮想アドレス です。 - ② 対応表(ページテーブル)の参照: CPU内部のMMUが仮想アドレスを受け取り、
CR3レジスタが指すページテーブルから物理アドレスを調べます。なお、一度調べた結果はCPU内の高速なキャッシュ(TLB)に保存されます。そのため、毎回メモリ上の表をたどるわけではありません。 - ③ 物理アドレスでのメモリアクセス: MMUが変換した物理アドレス(例:
0x0020_1000)を使い、実際のRAMからデータを読み書きします。
対応表に未登録の仮想アドレスや書き込み禁止領域へアクセスすると、MMUが処理を止めます。その際、CPUに ページフォールト(Page Fault) という例外を発生させます。これにより、他のプログラムやOSの領域が壊されるのをハードウェアレベルで防げます。
4. 具体例で理解する:3種類のマッピングパターン
OS開発では、用途に合わせて仮想アドレスと物理アドレスの対応付け(マッピング)を使い分けます。ここでは、ブートローダーとOS起動の段階で必ず登場する3つの基本パターンを見てみます。
例として、物理メモリの 0x0020_0000 番地(2MiB地点)にOSカーネルのプログラムが置かれているとします。
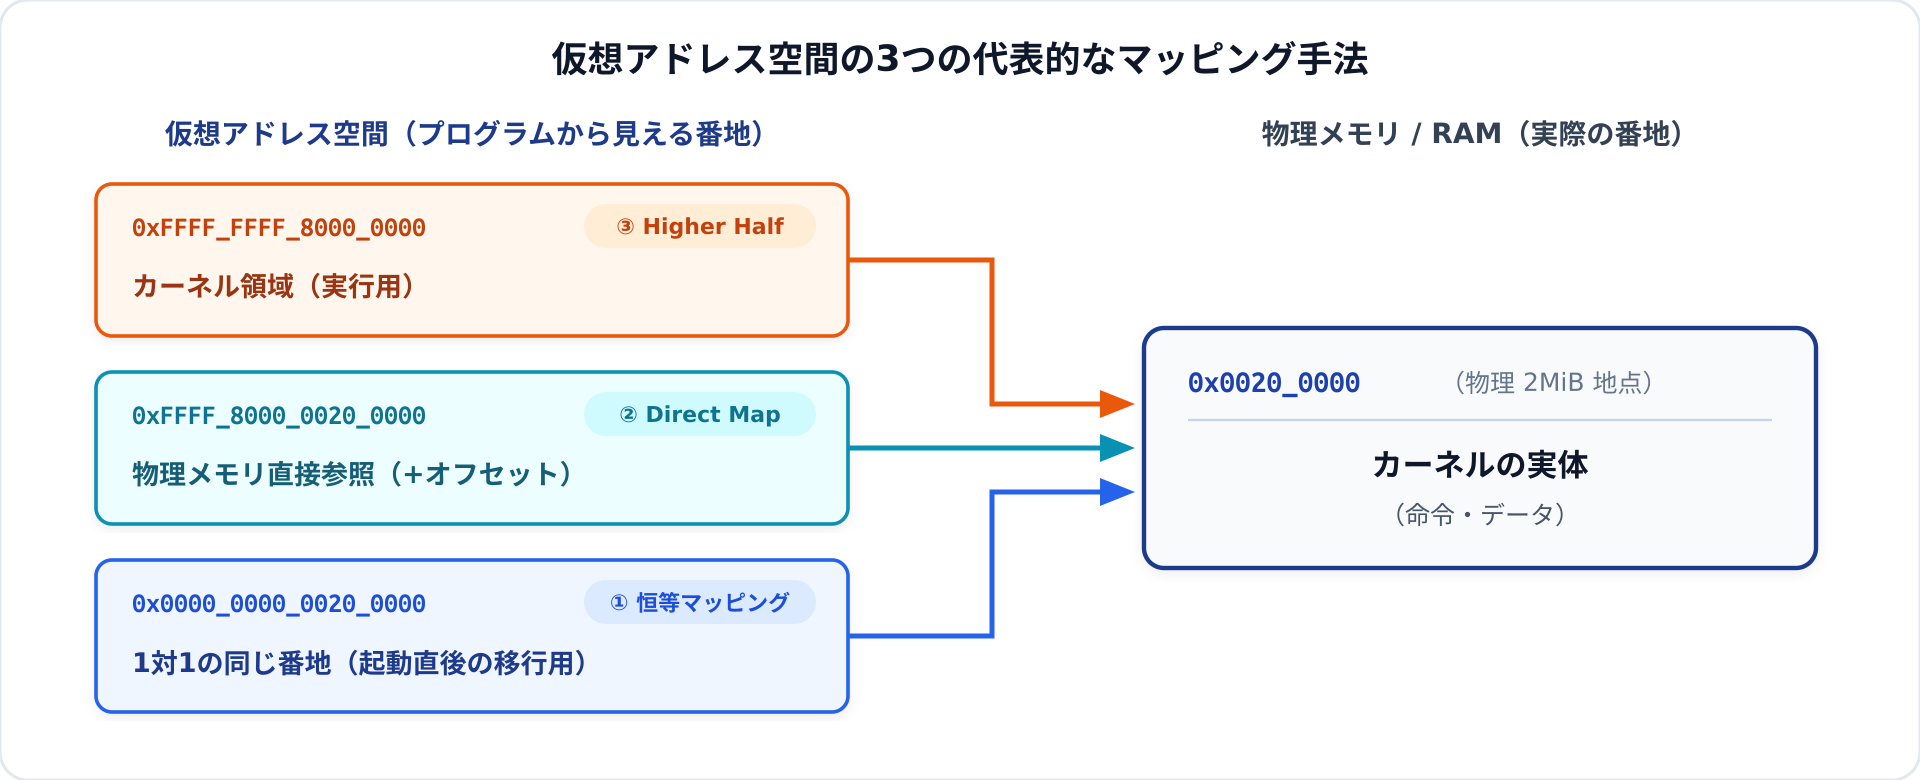
パターン①:恒等マッピング(Identity Mapping)
- 対応関係: 仮想アドレス
0x0020_0000➔ 物理アドレス0x0020_0000 - 特徴: 「仮想アドレスと物理アドレスをまったく同じ数値にする」一番シンプルな対応付けです。
- いつ使うか: UEFIファームウェアの起動直後は、この恒等マッピングが設定されています。ブートローダーがページテーブル(
CR3)を切り替える瞬間にも使われます。切り替え前後の命令を途切れずに実行するため、一時的に用意しておく仕組みです。
パターン②:物理メモリ直接参照(Direct Physical Map / Offset Mapping)
- 対応関係: 仮想アドレス
0xFFFF_8000_0000_0000 + 物理アドレス➔ 物理アドレス (例:仮想0xFFFF_8000_0020_0000➔ 物理0x0020_0000) - 特徴: すべての物理メモリに対して、「決まったベースアドレスを足すだけでアクセスできる」ようにしたOS専用の窓です。
- いつ使うか: ページングが有効な状態では、OSカーネルであっても物理アドレスを直接ポインタとして使えません。ただ、OSはページテーブルの書き換えなどで任意の物理メモリを触る必要があります。Direct Physical Mapがあれば、
物理アドレス + 0xFFFF_8000_0000_0000の足し算だけで目的のメモリにアクセスできます。
パターン③:上位半分へのマッピング(Higher Half Mapping)
- 対応関係: 仮想アドレス
0xFFFF_FFFF_8000_0000➔ 物理アドレス0x0020_0000 - 特徴: 物理メモリのどこにカーネルがあっても、プログラム上は仮想アドレス空間の最上部付近(
0xFFFF_FFFF_8000_0000〜)に配置して動かします。
ここで、「なぜ 0xFFFF_... のような複雑なアドレスを使うのか」という疑問が湧きます。次のセクションで、x86_64の仕様とともにその理由を説明します。
5. x86_64ではどうなっているか:カノニカルアドレスとHigher Half
64ビットなのに「48ビット」しか使わない?
x86_64アーキテクチャでは、レジスタやポインタは64ビット(0x0000_0000_0000_0000 〜 0xFFFF_FFFF_FFFF_FFFF)です。 しかし、標準的なx86_64の4段階ページングでは、下位の48ビット(256TiB分)しかアドレス変換に使いません。64ビットすべてを変換するとページテーブルの階層が深くなり、メモリアクセスが遅くなるためです。
なお、大容量サーバー向けに57ビットを使う5段階ページングという拡張もありますが、標準は48ビットです。
では、残りの上位16ビット(ビット48〜ビット63)はどう扱われるのでしょうか。 単に「0にしておく」のではなく、x86_64には次のような厳格なハードウェア仕様があります。
【x86_64のカノニカルアドレス(Canonical Address:正規アドレス)規則】
仮想アドレスの 上位16ビット(ビット48〜63)は、すべてビット47と同じ値(すべて0、またはすべて1)でなければならない。
符号付き整数の「符号拡張」と同じルールです。このルールを満たす正しい形式のアドレスを カノニカルアドレス(Canonical Address) と呼びます。
仮想アドレス空間が「上下に真っ二つ」に分かれる
この規則によって、x86_64の仮想アドレス空間には巨大な「使用禁止エリア(非カノニカル領域)」ができます。その結果、使える空間は下半分(Lower Half)と上半分(Higher Half)の2つに分断されます。
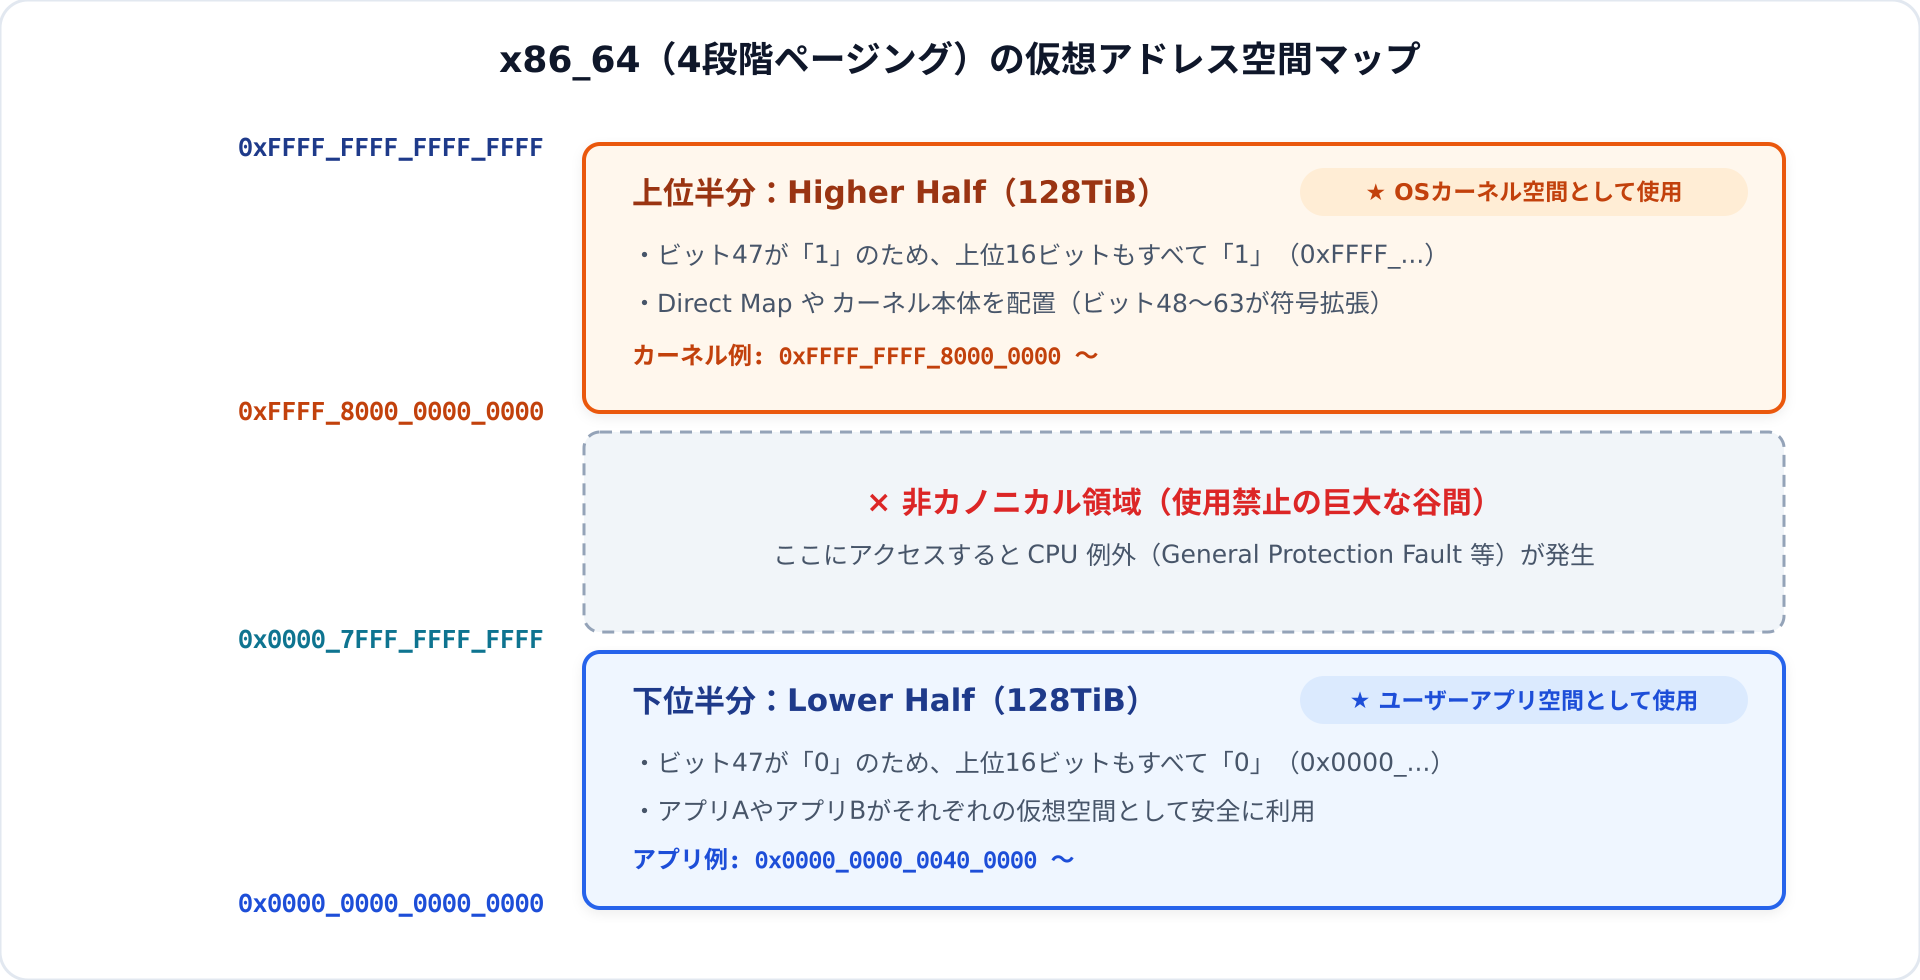
| 領域名 | アドレス範囲 | 特徴と用途 |
|---|---|---|
| 下位半分(Lower Half) | 0x0000_0000_0000_0000 〜 0x0000_7FFF_FFFF_FFFF(128TiB) | ビット47が 0 のため、先頭が 0x0000_ で始まります。一般的なユーザー空間(アプリケーション)に割り当てます。 |
| 非カノニカル領域 | 0x0000_8000_0000_0000 〜 0xFFFF_7FFF_FFFF_FFFF | カノニカル規則に違反する番地です。ここにアクセスしようとすると、CPUが一般保護例外(#GP)またはスタック例外(#SS)を発生させます。 |
| 上位半分(Higher Half) | 0xFFFF_8000_0000_0000 〜 0xFFFF_FFFF_FFFF_FFFF(128TiB) | ビット47が 1 のため、先頭が必ず 0xFFFF_ で始まります。OSカーネル空間に割り当てます。 |
これで、OSカーネルのアドレスが 0xFFFF_ から始まる理由が見えてきます。意味のない大きな数値ではなく、48ビットアドレスとカノニカルアドレスの仕様に従った結果です。
なぜOSカーネルを「Higher Half(上位半分)」に置くのか?
OSカーネルを上位半分(Higher Half)に配置する設計を Higher Half Kernel と呼びます。LinuxやWindowsをはじめ、実用的なOSのほぼすべてがこの方式を採用しています。理由は大きく3つあります。
- ユーザーアプリに
0x0付近の使いやすい番地を丸ごと譲れる: カーネルが下位アドレス(0x0020_0000など)にあると、将来ユーザーアプリを動かすときにアドレスが衝突します。カーネルを上位半分(0xFFFF_...)に置けば、下位半分(128TiB)をすべてアプリ用に開放できます。 - システムコールが高速になる: アプリがOSの機能を呼ぶ「システムコール」の際、同じ仮想アドレス空間内に保護されたカーネル空間(上位半分)が配置されています。そのため、ページテーブル(
CR3)を切り替えずに即座にカーネルの処理へ入れます。 - コンパイラの最適化(Kernel Code Model)が機能する: 特に最上部の2GiB(
0xFFFF_FFFF_8000_0000〜0xFFFF_FFFF_FFFF_FFFF)は、64ビット符号付き整数では-2GiB 〜 -1の範囲に収まります。そのため、コンパイラ(Rust / LLVMのkernelコードモデル)が32ビットの短いオフセット命令を使えます。結果として、効率のよい機械語を生成できるメリットがあります。
6. OS開発との関係:AoganeOSではどう設計するか?
ここまでの知識を踏まえ、AoganeOSでは最初から Higher Half Kernel を採用します。
| 種類 | 対象OS(AoganeOS)での設計値 | 区分 |
|---|---|---|
| カーネルの物理配置ベース | 0x0020_0000(物理2MiB地点) | プロジェクト固有の設計判断 |
| Direct Physical Map ベース | 0xFFFF_8000_0000_0000(Higher Halfの先頭) | プロジェクト固有の設計判断 |
| カーネルの仮想配置ベース | 0xFFFF_FFFF_8000_0000(最上部2GiB領域の先頭) | プロジェクト固有の設計判断(x86_64の kernel コードモデルに準拠) |
※「カノニカルアドレスの境界が 0xFFFF_8000_0000_0000 であること」は x86_64のハードウェア仕様 です。一方で、その中のどこに Direct Physical Map やカーネル本体を置くかは OSごとの設計判断 になります。
各段階での登場シーン
- 独自UEFIブートローダー・OS起動時: UEFI起動直後は「恒等マッピング(物理=仮想)」の状態です。ブートローダーはカーネルを物理メモリの
0x0020_0000に読み込みます。その後、仮想0xFFFF_FFFF_8000_0000で見える初期ページテーブルを作り、CR3を切り替えてカーネルへジャンプします。 - カーネル初期化・CPU基盤の構築時: カーネルが
0xFFFF_FFFF_8000_0000側で完全に動き始めたら、ジャンプ時だけ必要だった下位の「一時的な恒等マッピング」を取り外します。 - メモリ管理の実装時: 物理メモリを管理するアロケータ(Buddy Allocator)を作ります。あわせて、仮想アドレスと物理アドレスを自在にマップ・解除できるページテーブル管理機能を実装します。
- ユーザー空間・システムコールの実装時: 下位半分(
0x0000_...)をアプリケーション専用の空間として開放し、プロセスごとに独立した仮想アドレス空間を作ります。
7. よくある誤解と注意点
誤解①:「0xFFFF_FFFF_8000_0000 番地を使うには、大容量の物理メモリ(RAM)が必要?」
【正しい理解】物理メモリの容量とは無関係です。 仮想アドレスの数値がどれだけ大きくても、それはあくまで「見せかけの番地」です。MMUとページテーブルで仮想 0xFFFF_FFFF_8000_0000 を物理 0x0020_0000 に結び付ければ問題ありません。PCの物理メモリが64MBや512MBであっても正常に動作します。
誤解②:「OSカーネル(Ring 0)なら、ページングがONでも物理アドレスを直接ポインタにして読み書きできる?」
【正しい理解】いいえ、カーネルであってもCPUが扱うアドレスはすべて仮想アドレスとして変換されます。 64ビットモード(Long Mode)ではページングをOFFにできません。そのため、カーネル内で let ptr = 0x0020_0000 as *const u64; unsafe { *ptr } と書いても、MMUは仮想アドレスとして変換しようとします。 恒等マッピングを解除したあとにこれを実行すると、即座にページフォールト(Page Fault)になってクラッシュします。だからこそ、物理アドレスに 0xFFFF_8000_0000_0000 を足してアクセスする Direct Physical Map が必要になります。
誤解③:「物理アドレス 0x0 から 512MB までは、すべて自由に使えるRAMである?」
【正しい理解】物理アドレス空間には、RAM以外の予約領域や周辺機器の窓口(MMIO)が混ざっています。 物理アドレスは「RAMの端から端まで綺麗に並んだ番号」ではありません。途中にはBIOS/UEFIの予約領域があります。また、画面(フレームバッファ)や割り込みコントローラーなどの周辺機器につながる領域も混ざっています。 物理アドレスのどこからどこまでが空きRAMなのかは、起動時にUEFIから メモリマップ(Memory Map) を受け取って確認する必要があります。この仕組みも別の基礎知識記事で詳しく扱います。
8. まとめ
今回は、OS開発のメモリ設計で基本となる「物理アドレスと仮想アドレス」の仕組みを解説しました。
- 物理アドレス はRAM上の実際の番地で、仮想アドレス はプログラムが見る見せかけの番地です。
- 仮想メモリ(アドレス変換)を使うことで、アドレスの衝突回避、メモリ保護、断片化の解消が実現できます。
- CPUが出すアドレスはすべて仮想アドレスです。CPU内部のMMUが
CR3レジスタの指す ページテーブル を使って物理アドレスへ変換します。 - x86_64(4段階ページング)では カノニカルアドレス規則 により、仮想空間が下位半分(ユーザー空間)と上位半分(カーネル空間)に分かれます。
- カーネルを上位半分(Higher Half)に配置し、全物理メモリを Direct Physical Map で参照できるようにするのが現代的なOSの定石です。
9. 理解度チェック
今回の内容が整理できたか、4つの問題で確認してみましょう(クリックで解答例を開けます)。
Q1. すべてのプログラムが「物理アドレス」を直接使って動くとしたら、どのような問題が起きますか?(主なものを2つ以上挙げてください)
【解答例】
1. アドレスの衝突: 複数のプログラムが同じ物理アドレスを使おうとすると、同時に起動できなくなります。
2. メモリ保護の欠如: あるプログラムのバグや不正な操作によって、他のプログラムやOSカーネルのメモリを直接書き換えて破壊できてしまいます。
3. 断片化(フラグメンテーション): 空きメモリが飛び飛びになったとき、合計の空き容量は足りているのに連続した領域が確保できず、プログラムを配置できなくなります。
Q2. CPUが命令を実行してメモリにアクセスするとき、仮想アドレスを物理アドレスに変換しているハードウェアは何ですか?また、そのハードウェアは何を見て変換を行っていますか?
【解答例】
CPU内部にある MMU(Memory Management Unit:メモリ管理ユニット) が変換を行っています。MMUは、CR3 レジスタ に設定された物理アドレスを起点として、メインメモリ上に置かれた ページテーブル(対応表) を参照して物理アドレスを割り出します。
Q3. x86_64の4段階ページングにおいて、仮想アドレス 0x0000_8000_0000_0000 にアクセスしようとすると何が起きますか?また、その理由は何ですか?
【解答例】
CPU例外(一般保護例外 #GP など)が発生してアクセスが失敗します。
理由は、x86_64の カノニカルアドレス規則 にあります。「上位16ビット(ビット48〜63)はすべてビット47と同じ値でなければならない」と決められているためです。0x0000_8000_0000_0000 はビット47が 1 なのに上位16ビットが 0 のため、非カノニカルアドレス(使用禁止領域)となります(正しくは 0xFFFF_8000_0000_0000 です)。
Q4. 一時的な恒等マッピング(Identity Mapping)を解除したあとのカーネル内で、物理アドレス 0x0010_0000 にあるデータを読み取りたい場合、どの仮想アドレスにアクセスすればよいですか?(Direct Physical Map のベースを 0xFFFF_8000_0000_0000 とします)
【解答例】
Direct Physical Map のベースアドレスに物理アドレスを足した 0xFFFF_8000_0010_0000 にアクセスします。これにより、恒等マッピングがなくてもMMUによって物理アドレス 0x0010_0000 へと変換されます。
10. 関連記事・参考資料
関連する基礎知識・実装記事
- Phase 1 の基礎知識記事シリーズ(全7回):
- CPUとレジスタ・メモリの基本!プログラムが動く仕組みとx86_64の主要レジスタ(RIP・RSP・RAX)をゼロから解説
- 物理アドレスと仮想アドレスとは?仮想メモリが必要な理由とx86_64のHigher Half配置をゼロから解説(本記事)
- x86_64の4段階ページング入門!CR3とページテーブルで仮想アドレスを変換する仕組み
- 実行ファイル(ELF64 / PE)とリンカスクリプトの基本!セクション・PT_LOAD・VMAとLMAをゼロから解説
- UEFIメモリマップとExitBootServicesとは?ファームウェアからOSカーネルへ主導権を渡す仕組み
- スタックと関数呼び出し規約(ABI)とは?call/retの動きとSystem V・Microsoft x64の違いをゼロから解説
- ポートI/OとMMIO・シリアル通信(UART)とは?CPUが周辺機器と会話する2つの方法をゼロから解説
- この知識を使う実装記事(今後追加予定):
- Higher Halfカーネルと初期ページテーブル・OS起動の実装
- 一時Identity Mappingの解除と完全なHigher Half実行環境の確立
- ページテーブル管理(Page Table Manager)とDirect Physical Mapの再構築
一次資料・参考資料
- Intel® 64 and IA-32 Architectures Software Developer’s Manual (SDM)
- Volume 1: Basic Architecture, Section 3.3.7.1 “Canonical Addressing”(64ビットモードにおけるカノニカルアドレスの定義)
- Volume 3A: System Programming Guide, Part 1, Chapter 4 “Paging”(ページングによるアドレス変換の全体像と4段階ページング仕様)
- 公式URL: https://www.intel.com/content/www/us/en/developer/articles/technical/intel-sdm.html
- AMD64 Architecture Programmer’s Manual
- Volume 2: System Programming, Section 5.3 “Long-Mode Page Translation”(Long Modeでの仮想アドレス空間とページ変換)
- System V Application Binary Interface – AMD64 Architecture Processor Supplement
- Section 3.5.1 “Architectural Constraints”(Small / Kernel Code Model と
0xFFFF_FFFF_8000_0000からの2GiB空間に関する規約)
- Section 3.5.1 “Architectural Constraints”(Small / Kernel Code Model と