1. はじめに
これまでの基礎知識記事では、CPUとレジスタの基本、仮想アドレスとページングの仕組み、そしてカーネルの実行ファイル形式であるELF64の構造を学んできました。
これで「ブートローダーが kernel.elf をメモリに読み込み、ページテーブルを用意してカーネルへジャンプする」という大筋が見えてきましたが、実はカーネルへジャンプする直前に、ブートローダーが必ず行わなければならない 「ある重大な儀式」 があります。
それが、UEFIの ExitBootServices(ブートサービスの終了) という関数の呼び出しと、「UEFIメモリマップ(Memory Map)」 の取得です。
OS開発の解説を読むと、よく次のような注意書きが出てきます。
- 「物理メモリは
0番地から順番に好き勝手使ってはいけない。必ず UEFIメモリマップ を見て空き領域を確認すること」 - 「
ExitBootServicesを呼ぶ直前に最新のメモリマップとMapKeyを取得し、失敗したら再取得してリトライすること」 - 「一度
ExitBootServicesが成功したら、もうprintln!(UEFIの画面出力)もファイル読み込みも一切使えなくなる」
なぜこれほど厳格なルールがあるのでしょうか? この記事では、電源投入後にPCを支配している「UEFIファームウェア」から、私たちが作る「OSカーネル」へと PCの主導権(オーナーシップ)を引き渡す仕組み をゼロから解説します。
対象読者とこの記事のゴール
- 前提知識:
- この記事では、「物理アドレスと仮想アドレスの違い」および Phase 0 で触れた「UEFIブートローダーの基本」を理解しているものとして進めます。
- 対象読者:
- 「PCに512MiBのメモリを積んだら、物理アドレスの0番地から512MiB分すべてをOSが自由に使える」と思っていた方
- なぜ
ExitBootServicesという処理が必要なのか、呼ばずにカーネルを起動すると何がまずいのか知りたい方 MapKeyやBootInfo(起動情報構造体)の役割をスッキリ理解したい方
- この記事のゴール(到達レベル:L2):
- L1(概念理解): なぜ物理アドレス空間に「触ってはいけない領域」があるのか、なぜ
ExitBootServicesでUEFIを終了させる必要があるのかを説明できるようになること - L2(仕組み理解): UEFIメモリマップの主な領域種別、
MapKeyによる整合性チェックの仕組み、およびExitBootServicesの「前」に集めておくべき情報(BootInfo)を理解すること
- L1(概念理解): なぜ物理アドレス空間に「触ってはいけない領域」があるのか、なぜ
2. まず概要を理解する:誰がPCを管理しているのか?
一言でいうと何か?
PCの電源ボタンを押してからOSが動き出すまでの間には、「管理者の交代」 が起きています。
| 用語 | 一言でいうと | 役割 |
|---|---|---|
| UEFI Boot Services(ブートサービス) | OSが起動するまでの間だけ、ハードウェアやメモリを仮管理してくれる 「UEFIの起動支援機能」 | ファイルの読み込み、メモリ確保、文字表示などを簡単な関数呼び出しで代行してくれる |
| UEFI メモリマップ(Memory Map) | 物理アドレスのどこに何があるかを記した 「物理メモリの区画台帳」 | 「ここは空きRAM」「ここはUEFIが使用中」「ここはファームウェアの重要データ」といった一覧表 |
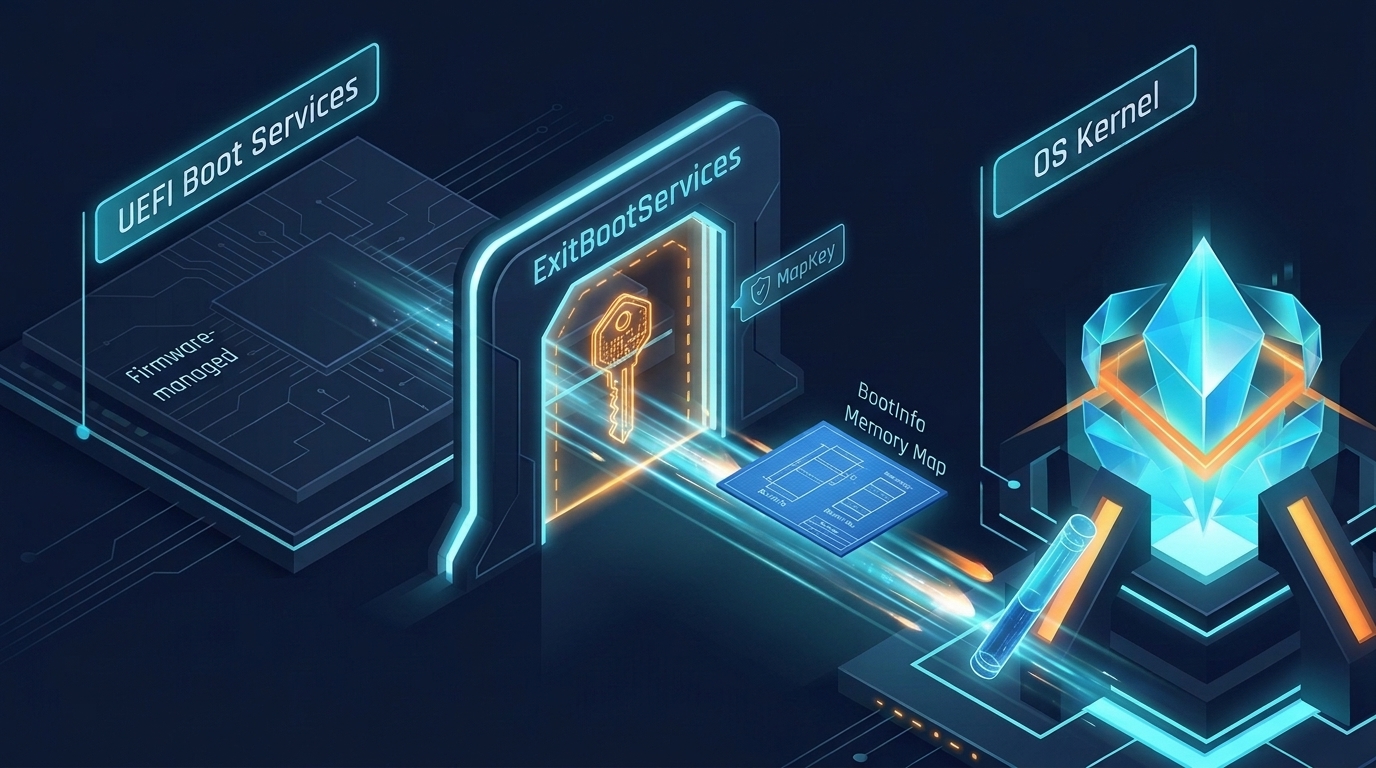
ExitBootServices | UEFIに「もうOSの準備ができたので、仮管理を終了して立ち退いてください」と告げる 「引き継ぎ完了宣言」 | これを呼んだ瞬間、CPUとメモリの全管理権がUEFIからOSカーネルへ移る |
なぜ ExitBootServices を呼ばずにOSを動かしてはいけないのか?
Phase 0 で作った最小ブートローダーでは、UEFIの機能を使って画面に文字を出していました。「そんな便利な機能が最初からあるなら、終了させずにOSカーネルからもずっと使い続ければいいのでは?」と思うかもしれません。
しかし、UEFIのブートサービスを生かしたままOSカーネルを動かすと、「1つのPCの中に2人の管理者が同時に存在する」 という非常に危険な状態になります。
- メモリの奪い合いが起きる: UEFIは裏側で自分用のメモリを確保して動いています。もしOSカーネルが独自のメモリ管理(ページテーブルやアロケータ)を始めたあとにUEFIが勝手にメモリを書き換えたら、OSのデータが破壊されてしまいます。
- 割り込みの奪い合いが起きる: UEFIは処理のために独自のタイマー割り込みなどを動かしています。OSカーネルが自分用の割り込み設定(IDTやAPIC)を作ろうとしたとき、UEFIの割り込み処理と衝突してクラッシュしてしまいます。
だからこそ、「ここまではUEFIが管理する時間」「ここからはOSカーネルが100%管理する時間」という境界線を明確に引くためのスイッチ として、ExitBootServices が用意されているのです。
身近な例え:新築ビルの「施工業者(管理人)」からの「引き渡し」
この引き継ぎの流れは、新しく建てたオフィスビルを 「施工業者」から「ビルのオーナー(あなた)」へ引き渡す場面 に例えるとよく分かります。
- UEFI(Boot Services) = ビルを建てて開業準備を手伝ってくれる 「施工業者」
- ブートローダー = 施工業者とやり取りしながら、オフィス家具(カーネル)を運び込む 「開業準備スタッフ」
- UEFIメモリマップ = 「どの部屋が空室で、どこが非常用電源室(立ち入り禁止)か」が書かれた 「最新のフロア台帳」
ExitBootServices= 施工業者が鍵を渡してビルから完全撤退する 「引き渡しサイン」
準備スタッフ(ブートローダー)は、施工業者(UEFI)がいる間に荷物の搬入や図面の受け取りをすべて済ませます。そして最後に「最新のフロア台帳(メモリマップ)」を受け取って引き渡しサイン(ExitBootServices)を交わします。 サインをした瞬間、施工業者はビルから撤退するため、それ以降はもう施工業者に作業を頼むことはできません。その代わり、施工業者が詰所として使っていた部屋も空室になり、オーナー(OSカーネル)がビル全体を自由に使えるようになります。
この例えと実際の仕組みの対応・限界
| 例えの要素 | 実際のUEFIとOSの仕組み | 例えでは表現できない限界・注意点 |
|---|---|---|
| 施工業者の撤退サイン | ExitBootServices 関数の呼び出し | 現実の契約と違い、1バイトでもメモリの状態が変化するとサイン(MapKey)が拒否されるという厳密なハードウェア/ファームウェア上のロック機構があります |
| 施工業者が撤退したあとのビル | ExitBootServices 後のマシン状態 | 厳密にはUEFIのすべてが消えるわけではなく、時計やNVRAM(起動設定)を扱うごく一部の「Runtime Services」だけはメモリ上に残ります(ただし画面出力やファイル操作などのBoot Servicesは完全に消滅します) |
3. 基本的な仕組み①:物理メモリは「穴だらけ」?UEFIメモリマップの正体
では、引き渡しのときに受け取る 「UEFIメモリマップ」 には、具体的に何が書かれているのでしょうか。
物理アドレス空間はすべてが自由なRAMではない
第2回の基礎知識記事「物理アドレスと仮想アドレスとは?」でも少し触れたとおり、PCの物理アドレス空間(0x0000_0000〜)は、端から端まで自由に使えるまっさらなRAMではありません。
起動直後の物理アドレス空間をのぞいてみると、次のように さまざまな予約領域がまだら模様に配置されています。
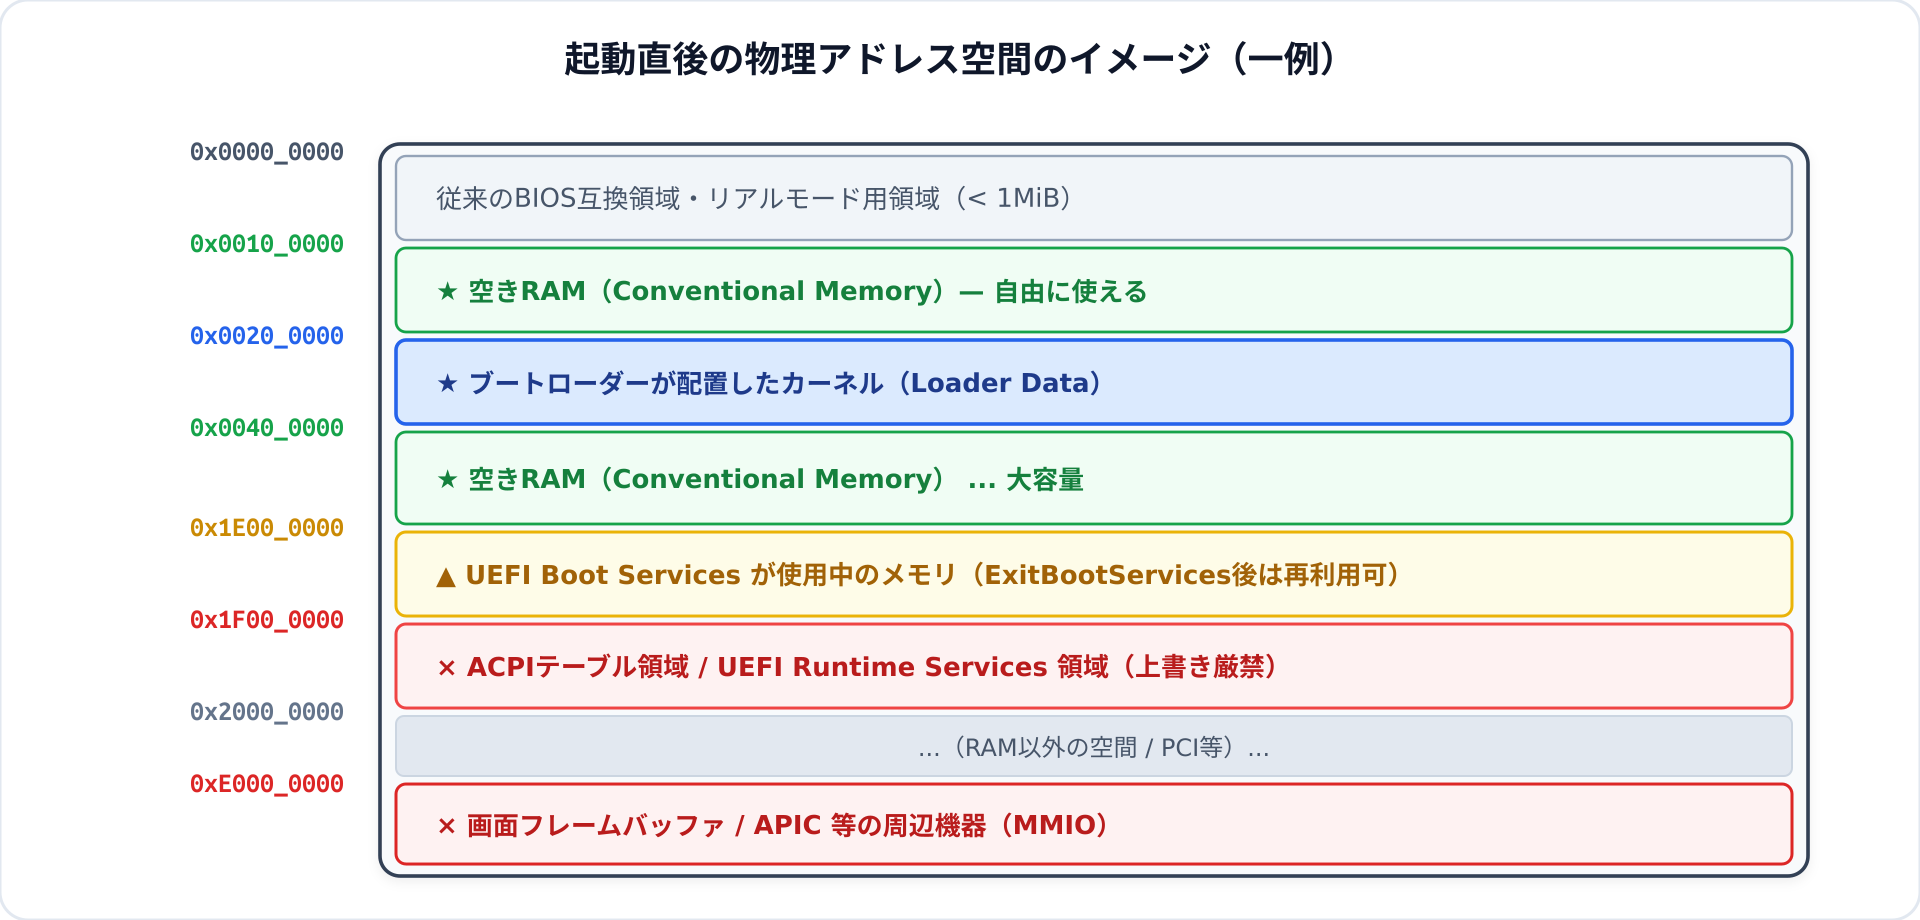
もしOSが「メモリマップ」を確認せずに、適当な物理アドレスを空きメモリだと思って書き込んでしまったらどうなるでしょうか? もしそこが「ACPIテーブル(PCのハードウェア構成表)」や「UEFI Runtime領域」だったら、PCの重要な設定情報が壊れて二度と正常に動かなくなってしまいます。
メモリディスクリプタ(Memory Descriptor)の仕組み
そこでUEFIは、物理アドレス空間を領域ごとに区切り、1区画ずつ 「メモリディスクリプタ(EfiMemoryDescriptor)」 という構造体のリスト(配列)として教えてくれます(※以下のフィールド名はRustの uefi クレートでの表記です)。1つの項目には主に次の情報が入っています。
ty(Type):この区画が何に使われているか(領域の種別)phys_start:この区画が始まる物理アドレス(4KiB境界)page_count:この区画に4KiBページが何個分あるか(サイズ = page_count × 4096バイト)att(Attribute):キャッシュ属性などの情報
OS開発者が知っておくべき主なメモリ種別(Memory Type)
UEFI仕様には10種類以上のメモリ種別が定義されていますが、OS開発(Phase 1〜Phase 3)では次の 4グループ に分けて考えると非常にスッキリ理解できます。
| グループ | UEFIの主な種別名 | 内容とOS(Phase 3以降)での扱い |
|---|---|---|
| ① 今すぐ自由に使える空きRAM | EfiConventionalMemory | 誰も使っていない純粋な空きメモリです。OSの物理メモリアロケータ(Buddy Allocator)にそのまま登録して自由に使えます。 |
② ExitBootServices 後に空きRAMになる領域 | EfiBootServicesCode<br>EfiBootServicesData | UEFIのブートサービスが自分自身のために使っていた領域です。ExitBootServices が成功したあとは不要になるため、OSが空きRAMとして回収して再利用できます。 |
| ③ ブートローダーが使った領域(要注意!) | EfiLoaderCode<br>EfiLoaderData | 私たちのブートローダー自身や、ブートローダーが確保したメモリ(ロードしたカーネル本体、初期ページテーブル、初期スタック、BootInfo、メモリマップ自身)が入っている領域です。<br>※ブートローダーのコード自体は後で解放できますが、カーネル本体やページテーブルが入っている場所を誤って空きRAMとして解放するとOSが自滅するため、予約領域として区別して保護する必要があります。 |
| ④ 絶対に空きRAMにしてはいけない領域 | EfiReservedMemoryType<br>EfiRuntimeServicesCode/Data<br>EfiACPIMemoryNVS<br>EfiMemoryMappedIO 等 | ハードウェアやファームウェアが永続的に使用する領域です。OSの空きメモリとして割り当ててはいけません(※ EfiACPIReclaimMemory はPhase 4でACPIテーブルを読み終わったあとなら解放可能ですが、初期段階では保護しておくのが安全です)。 |
4. 基本的な仕組み②:なぜ MapKey が必要なのか?
続いて、ExitBootServices を呼び出すときの独特なルールである MapKey(マップキー) について見ていきましょう。
「メモリマップを取得してから ExitBootServices を呼ぶまでの隙間」の罠
UEFIの仕様では、ExitBootServices を呼ぶときに 「直前に取得したメモリマップの合言葉(MapKey)」 を一緒に渡すことが義務付けられています。
なぜそんな合言葉が必要なのでしょうか? もし合言葉の確認がなかったとしたら、次のような恐ろしいすれ違い(競合)が起きる可能性があるからです。
- ブートローダーが「最新のメモリマップ」を取得する(この時点では、
0x1000_0000番地は「空きメモリ」だったとする)。 - その直後、ブートローダーがうっかり画面にログを表示する関数(
writeln!など)を呼んだり、裏でUEFIのタイマー処理が動いたりして、UEFIがこっそり0x1000_0000番地を内部処理用に確保してしまう。 - それを知らないブートローダーが
ExitBootServicesを呼んでカーネルへ進み、カーネルは古いメモリマップを信じて0x1000_0000番地を使ってしまい、データが壊れる!
MapKey による安全確認とリトライの流れ
このような事故を100%防ぐために、UEFIは内部でメモリマップが少しでも変化するたびに MapKey という番号を更新 しています。
処理の正しい流れを時系列で確認しましょう。
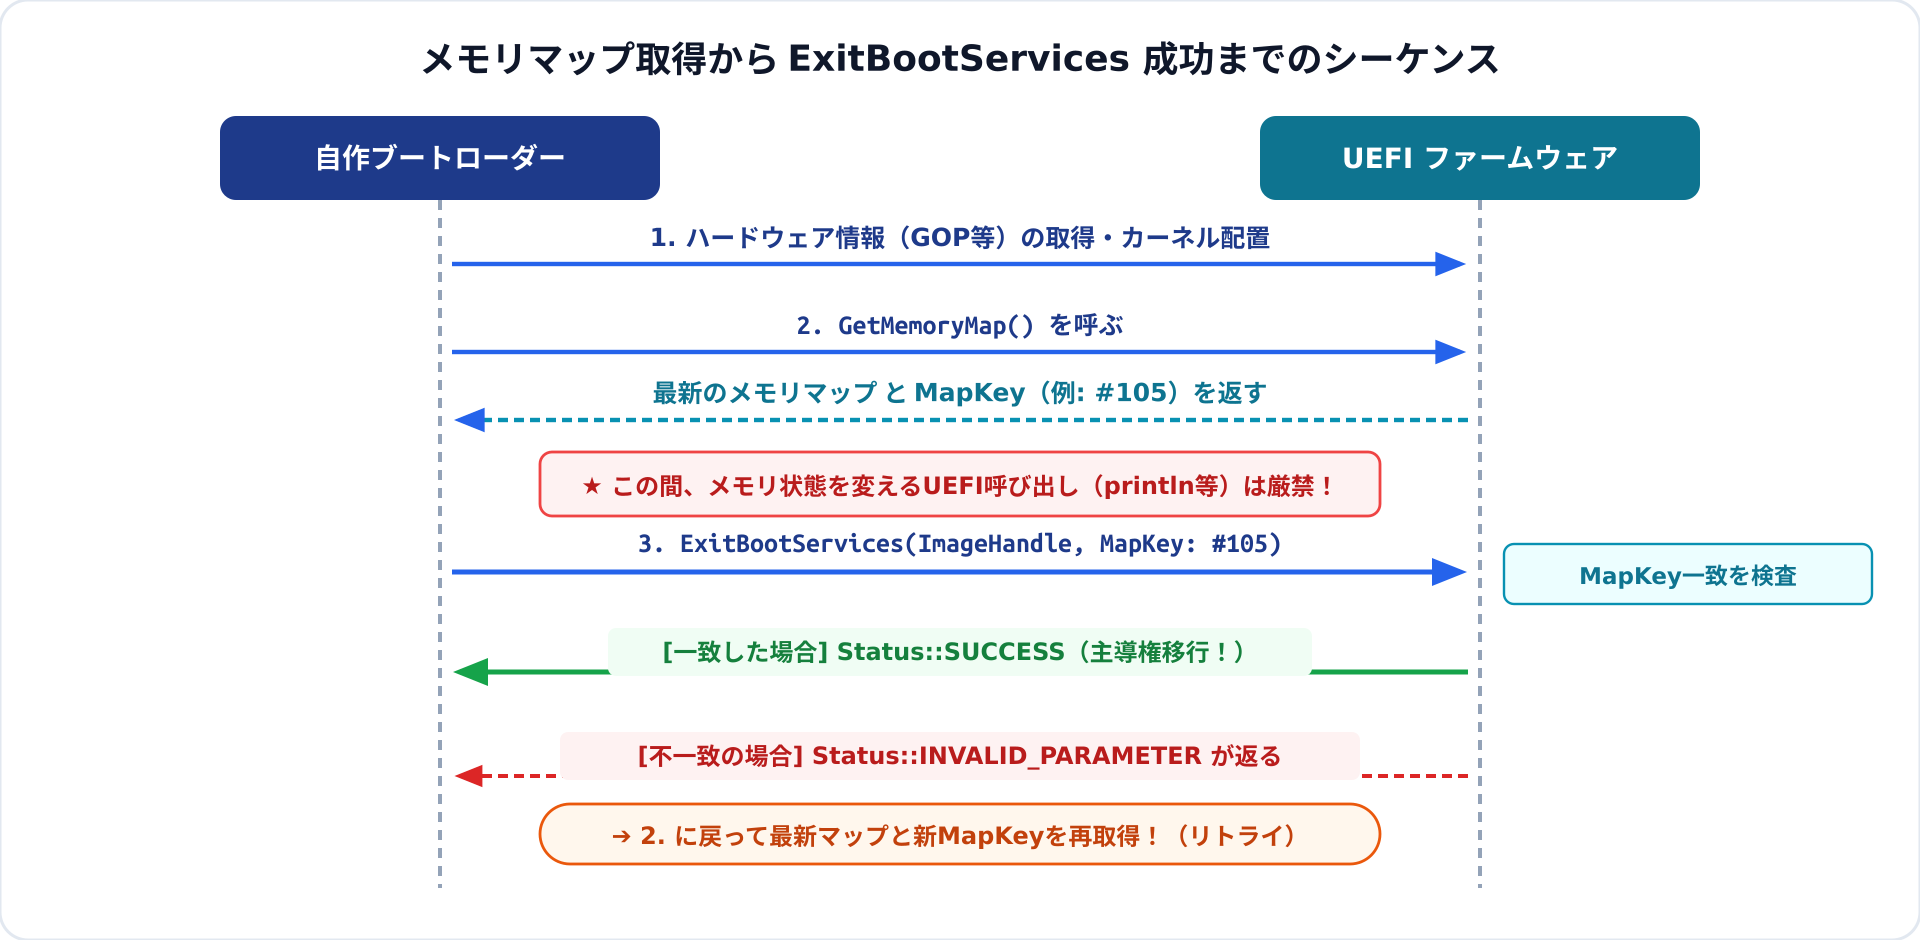
- ブートローダーは、必要なメモリ確保(カーネル配置、ページテーブル作成、スタック確保など)を すべて先に終わらせます。
- 最後の最後に
GetMemoryMapを呼び出し、最新のメモリマップと現在のMapKeyを受け取ります。 - 間髪入れずに、その
MapKeyを渡してExitBootServicesを呼び出します。 - UEFIは「渡された
MapKeyが、今現在のMapKeyと一致しているか」を検査します。- 一致していれば:誰もメモリマップを変更していないことが保証されるため、ブートサービスを停止して
SUCCESSを返します。 - もし一致しなければ:一瞬の隙にメモリ状態が変わったということなので、UEFIは終了処理を中断してエラー(
INVALID_PARAMETER)を返します。その場合、ブートローダーはもう一度メモリマップと新しいMapKeyを取得し直してリトライします。
- 一致していれば:誰もメモリマップを変更していないことが保証されるため、ブートサービスを停止して
【Rustの
uefiクレートを使う場合の嬉しいポイント】
AoganeOSのブートローダーで使用しているuefiクレート(v0.33)では、uefi::boot::exit_boot_services()という高レベル関数が用意されています。この関数を使うと、「メモリマップ用のバッファ確保 ➔GetMemoryMapの呼び出し ➔ExitBootServicesの実行 ➔ 万が一MapKeyがズレていた場合の再取得リトライ」という一連の手順を、クレート内部で安全かつ自動的に実行 してくれます。ただし、裏側でこのMapKeyの検証が動いていることを知っておくことは、トラブルシューティングにおいて非常に重要です。
5. 具体例で考える:ExitBootServices の「前」に集めるべき荷物リスト(BootInfo)
一度 ExitBootServices が成功すると、UEFIのブートサービス(ファイル操作、画面モード取得、コンソール出力、メモリ確保など)はすべて消滅します。 つまり、OSカーネルが起動したあとに必要となる情報は、すべて ExitBootServices を呼ぶ「前」にブートローダーが集めて、メモリ上の構造体にまとめておく必要があります。
この「ブートローダーからカーネルへの引き継ぎ書類」のことを、一般に Boot Information(AoganeOSでは BootInfo 構造体) と呼びます。
ExitBootServices の前と後で「できること・できないこと」を比較すると、なぜブートローダーでこれらの処理を行うのかが一目瞭然になります。
| やりたいこと | ExitBootServices の【前】(ブートローダー) | ExitBootServices の【後】(OSカーネル) | だからブートローダーで何をするか? |
|---|---|---|---|
ディスクから kernel.elf を読む | ◎ 簡単(UEFIの SimpleFileSystem プロトコルが使える) | × 不可能(Phase 10で自作ストレージ&FAT32ドライバーを作るまで読めない) | 事前にファイルを読み込み、PT_LOAD を物理メモリへ展開しておく |
| 画面(フレームバッファ)の場所と解像度を知る | ◎ 簡単(UEFIの GOP:Graphics Output Protocol で取得できる) | × 不可能(GPU固有の複雑な初期化が必要になる) | 事前にGOPからフレームバッファの物理アドレス・解像度・ピクセル形式を取得して BootInfo に記録しておく(※記録しておけば、ExitBootServices 後もその物理メモリに直接色を書き込んで画面描画できる!) |
| ACPIテーブルの入口(RSDP)を探す | ◎ 簡単(UEFIの Configuration Table に登録されている) | × 困難(UEFI環境ではメモリを検索しても見つからない場合がある) | 事前にUEFIの設定テーブルから ACPI RSDPの物理アドレス を取り出して BootInfo に記録しておく |
| 作業用のメモリ(ページテーブルやスタック)を確保する | ◎ 簡単(UEFIの allocate_pages が使える) | △ 自前実装が必要(Phase 3でBuddy Allocatorを作るまで動的に確保できない) | 初期ページテーブル、初期カーネルスタック、BootInfo 自身のメモリ領域を事前に確保しておく |
このように、ブートローダーの仕事は単に「カーネルへジャンプすること」ではなく、「UEFIという補助輪が外れる前に、カーネルが自力で生きていくための地図と道具(BootInfo)をすべて揃えて手渡すこと」 なのです。
6. OS開発との関係:AoganeOSでの引き継ぎ設計
ここまでの知識を踏まえ、AoganeOSの Phase 1〜Phase 3 では次のようにメモリマップと BootInfo を扱います。
- 共通クレート
crates/boot-infoの作成(Phase 1): ブートローダー(PE/COFF)とカーネル(ELF64)は別々のプログラムですが、同じBootInfo構造体をやり取りします。そこで、両者から共通で読み込める独立したクレートcrates/boot-infoを作り、#[repr(C)](C言語互換の確定したメモリ配置)を指定して構造体を定義します。 - 「予約済み領域(
reserved_ranges)」の明示的な記録(Phase 1 ➔ Phase 3): 第3章で見たとおり、UEFIメモリマップ上では「ブートローダーが確保したメモリ」はすべてひとまとめにEfiLoaderDataと記録されます。その中には「カーネル本体」「初期ページテーブル」「初期スタック」「BootInfo」という絶対に消してはいけないデータが入っています。 そのため、AoganeOSのBootInfoには、メモリマップとは別にreserved_ranges(ここにはカーネル本体やスタックがあるから上書きするな!という保護リスト) を持たせ、Phase 3のメモリアロケータが誤ってそれらを破壊しない設計にします。 - ポインターとアドレスの契約(Phase 1 ➔ Phase 2):
BootInfoやメモリマップが置かれている物理アドレスをカーネルから安全に参照できるよう、Direct Physical Map(0xFFFF_8000_0000_0000 + 物理アドレス)を経由してアクセスするルールを徹底します。これにより、Phase 2で一時的な恒等マッピングを解除したあとも、安全にメモリマップを読み続けることができます。
7. よくある誤解と注意点
誤解①:「ExitBootServices を呼んだあとでも、エラーが起きたらUEFIの画面出力(stdout)でメッセージを出せる?」
【正しい理解】一切出せません。呼んだ瞬間にクラッシュ(未定義動作)します。 ExitBootServices が成功した瞬間、Phase 0 で使った uefi::system::with_stdout などのコンソール機能はすべて使用不能になります。 では、ExitBootServices の直後やカーネルに入った直後にどうやってデバッグメッセージを出せばよいのでしょうか? そのために使うのが、UEFIに一切頼らずCPUの命令だけで直接文字を送れる 「シリアル通信(UART)」 です(これについては、基礎知識記事「ポートI/OとMMIO・シリアル通信(UART)とは?」で詳しく解説します)。また、事前にGOPで取得しておいたフレームバッファのメモリに直接ピクセルを書き込むことも可能です。
誤解②:「メモリマップのリストは、普通のRustの配列(&[MemoryDescriptor])のように添字 mmap[i] でアクセスできる?」
【正しい理解】生のメモリマップを走査するときは、必ずUEFIから返された『1項目あたりのサイズ(desc_size)』分ずつポインタを進めて読む必要があります。 これはUEFI仕様の非常に有名な注意点です。将来のUEFI規格のバージョンアップで MemoryDescriptor 構造体の末尾に新しいフィールドが追加された場合、「コンパイル時に私たちが知っている構造体のサイズ(size_of::<MemoryDescriptor>())」よりも、「実行時のUEFIファームウェアが実際に返してくる1項目のサイズ(desc_size)」のほうが大きくなる ことがあります。 もし固定サイズの配列だと思ってアクセスすると、2個目以降の読み取り位置がズレてしまいます(uefi クレートの MemoryMap::entries() イテレータを使う場合は、内部でこの desc_size を使った計算を代行してくれます)。
誤解③:「GOPで画面の情報を取得したら、描画するときもUEFIのGOPの関数を呼ぶ?」
【正しい理解】いいえ、カーネルから使うのは『事前に聞いておいたフレームバッファの物理アドレスと解像度』だけです。 GOPのプロトコル関数(画面モードの変更やBlt描画関数)も Boot Services の一部なので、ExitBootServices 後は呼べません。しかし、グラフィック画面の表示用メモリ(フレームバッファ)自体は物理アドレス空間上にそのまま残っています。そのため、その物理アドレスをカーネルの仮想アドレスにマッピングして色を書き込めば、UEFIがいなくても自由に画面へ絵や文字を描くことができます(Phase 5・Phase 6で実装します)。
8. まとめ
今回は、ブートローダーからOSカーネルへ主導権を渡す「UEFIメモリマップ」と「ExitBootServices」の仕組みを解説しました。
- PCの起動直後は UEFI Boot Services がメモリや割り込みを仮管理しており、OSカーネルが自律的に動くためには
ExitBootServicesを呼んでUEFIの仮管理を終了させる必要がある。 - 物理アドレス空間にはファームウェア領域や周辺機器(MMIO)が混在しているため、必ず UEFIメモリマップ を見て「使ってよい空きRAM(
EfiConventionalMemory等)」を判別する。 - メモリマップ取得から
ExitBootServices呼び出しまでの間にメモリ状態が変化していないことを保証するため、MapKeyによる一致確認(ズレたら再取得してリトライ)が行われる。 ExitBootServices後はUEFIのファイル読み込みや情報取得が使えなくなるため、カーネルのロード、GOPフレームバッファ情報、ACPI RSDP、初期ページテーブル、初期スタック はすべて事前に準備し、BootInfoにまとめてカーネルへ引き渡す。
9. 理解度チェック
今回の内容が整理できたか、4つの問題で確認してみましょう(クリックで解答例を開けます)。
Q1. ExitBootServices を呼び出さずに、UEFIのブートサービスが動いたままの状態でOSカーネルが独自のメモリ管理や割り込み設定を始めると、どのような問題が起きますか?
【解答例】
UEFIとOSカーネルという「2人の管理者」が同時にハードウェアを触ることになり、UEFIが裏でメモリを書き換えてOSのデータを破壊したり、UEFIのタイマー割り込み等とOSの割り込み処理が衝突してクラッシュ(暴走)したりします。
Q2. UEFIメモリマップを取得したあと、ExitBootServices を呼ぶ直前に確認用ログを画面に出力(またはメモリ確保)してから ExitBootServices を呼ぶと、なぜ失敗する可能性があるのですか?
【解答例】
画面出力やメモリ確保などのUEFI関数を呼ぶと、UEFI内部でメモリの状態が変化し、メモリマップの MapKey が更新されてしまうことがあるためです。取得時の古い MapKey を渡すと、UEFIは「メモリマップが最新ではない」と判断して INVALID_PARAMETER エラーを返します。
Q3. UEFIメモリマップにおける EfiBootServicesData と EfiLoaderData は、OSカーネルがメモリ管理(Phase 3)を始める際にそれぞれどう扱うべきですか?
【解答例】
• EfiBootServicesData: UEFIのブートサービスが使っていた領域なので、ExitBootServices 完了後は不要となり、OSが 空きRAMとして回収して再利用 できます。
• EfiLoaderData: 自作ブートローダーが配置した カーネル本体、初期ページテーブル、初期スタック、BootInfo 等が含まれている領域 です。そのまま空きRAMとして解放すると実行中のカーネル自身を破壊してしまうため、重要なデータが置かれた範囲(reserved_ranges)は必ず保護する必要があります。
Q4. カーネルファイル(kernel.elf)の読み込みや、画面情報(GOP)・ACPI RSDPの取得を、カーネル起動後ではなく「ブートローダー(ExitBootServices の前)」で行うのはなぜですか?
【解答例】
ExitBootServices を呼び出した瞬間、UEFIのファイルシステム機能(SimpleFileSystem)や画面情報取得機能(GOP)などの Boot Services がすべて使えなくなるからです。カーネル自身がストレージドライバーや画面ドライバーを持たない起動初期段階では、UEFIが使えるうちにこれらの情報を集めて BootInfo として引き継ぐ必要があります。
10. 関連記事・参考資料
関連する基礎知識・実装記事
- Phase 1 の基礎知識記事シリーズ(全7回):
- CPUとレジスタ・メモリの基本!プログラムが動く仕組みとx86_64の主要レジスタ(RIP・RSP・RAX)をゼロから解説
- 物理アドレスと仮想アドレスとは?仮想メモリが必要な理由とx86_64のHigher Half配置をゼロから解説
- x86_64の4段階ページング入門!CR3とページテーブルで仮想アドレスを変換する仕組み
- 実行ファイル(ELF64 / PE)とリンカスクリプトの基本!セクション・PT_LOAD・VMAとLMAをゼロから解説
- UEFIメモリマップとExitBootServicesとは?ファームウェアからOSカーネルへ主導権を渡す仕組み(本記事)
- スタックと関数呼び出し規約(ABI)とは?call/retの動きとSystem V・Microsoft x64の違いをゼロから解説
- ポートI/OとMMIO・シリアル通信(UART)とは?CPUが周辺機器と会話する2つの方法をゼロから解説
- 発展的な基礎知識記事(今後追加予定):
- 物理メモリ管理の仕組み:Buddy AllocatorとSlab Allocatorはなぜ組で使われるのか
- この知識を使う実装記事(今後追加予定):
- Phase 1(前半):
crates/boot-info(BootInfo構造体)の設計と実装 - Phase 1(後半):GOP・ACPI RSDP取得、
ExitBootServicesとカーネルへの制御移行 - Phase 3:UEFIメモリマップ解析とMemory Zone・Buddy Allocatorの初期化
- Phase 1(前半):
一次資料・参考資料
- UEFI Specification Version 2.11
- Section 7.2 “Memory Allocation Services”(
GetMemoryMap,EfiMemoryDescriptor, 各EFI_MEMORY_TYPEの定義とOSでの再利用規則) - Section 7.4 “Image Services –
ExitBootServices()“(MapKeyの検証仕様、呼び出し後のBoot Services無効化規定) - Section 12.9 “Graphics Output Protocol (GOP)”(フレームバッファ情報の取得仕様)
- 公式URL: https://uefi.org/specifications
- Section 7.2 “Memory Allocation Services”(
- docs.rs –
ueficrate (v0.33)uefi::boot::exit_boot_servicesおよびuefi::mem::memory_mapモジュールのドキュメント